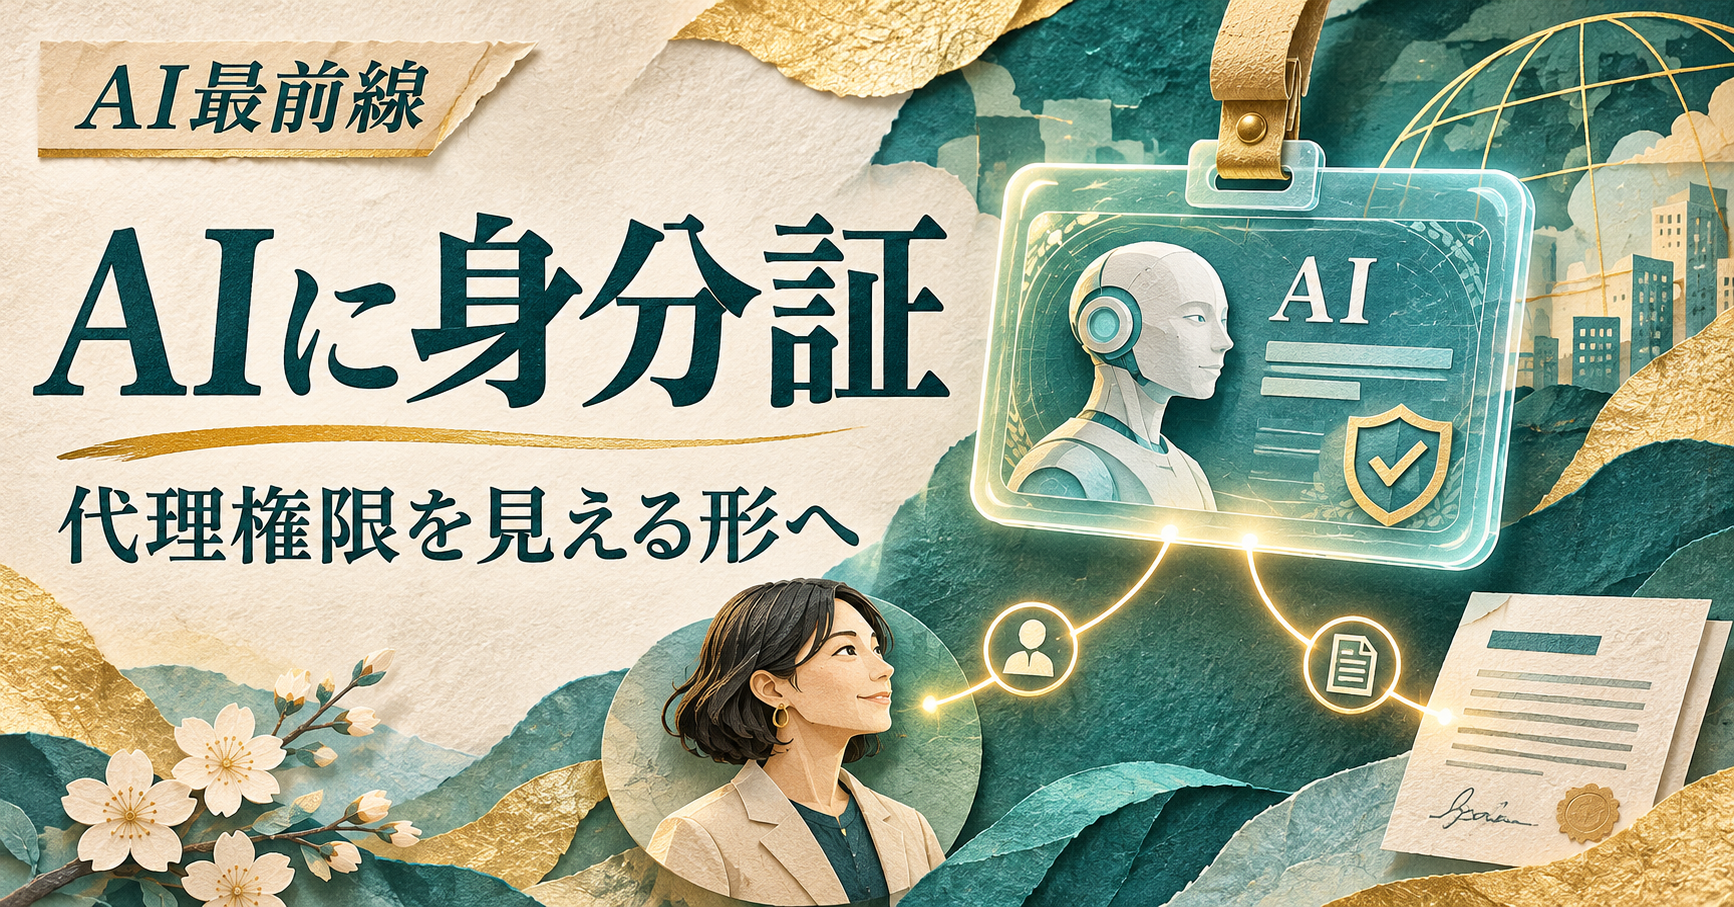
AIが人の代わりに手続きを進めるとき、誰の代理で、どこまで行動できるのか。エストニア政府が2026年6月17日に示したAIエージェント向けデジタルID構想は、この問いを認証と監査の仕組みに落とし込もうとするものだ。構想への合意と、実際の運用開始を分けて読みたい。
人のログインを借りる運用から考える
人間のアカウントで動く自動処理では、AIが行った操作と本人が行った操作を後から分けにくい場合がある。閲覧だけを任せたつもりでも、そのセッションに編集や送信の権限があれば、意図しない変更まで可能になる。認証できることと、その操作を許してよいことは別の問題である。
エストニアのEesti.ai諮問委員会は、AI IDコードの創設に向けて進めることで合意した。政府の説明は、個人・企業・組織の代理として動くAIに、限定でき、検証や監査が可能な権限を与えるというものだ。データ閲覧、文書作成、支払いの準備、金額上限内での行動などを区別する例が挙げられている。エストニア政府発表
発表は開発を進める方針を示している。すべてのAIに公的身分証が発行済み、あるいは国際標準として採用済みという意味ではない。「世界初」という位置付けも政府が掲げる目標として理解する必要がある。
IDだけで責任は決まらない
エージェントに独立した識別子があれば、操作主体を区別しやすくなる。しかし識別子だけでは、委任した本人、許可した業務、許可の期限、取り消しの扱いまでは定まらない。AIが別のAIに仕事を渡す場合も、最初に与えた権限を無制限に引き継がせない設計が必要になる。
ここからは編集部の考察だ。実用的な代理権限には、本人の識別情報に加えて、対象システム、操作、期間、予算、承認者を結び付けることが重要になる。AIの提案を人が承認した記録と、AIが実際に実行した記録も分けて保存したい。確認画面を見せたことだけでは、実行結果の証拠にならないからである。
既存の電子国家の延長にある構想
政府は、デジタルID、X-Road、電子署名、デジタルな操作記録で築いた信頼を背景に挙げている。既存の行政基盤があるからこそ、人間の代理として動くソフトウェアの扱いを制度と技術の両側から検討できる。もっとも、人に対する本人確認の仕組みを、そのままAIに適用すれば十分とは限らない。
会合では海空の無人機試験環境や、国民向けAI教育の進捗も扱われた。AI IDだけを孤立した新機能と見るより、利用者の理解、実証の場所、言語モデルの評価を含めた基盤整備の一部として読むと位置付けが分かりやすい。構想の発表と、利用者が安全に使える環境の完成との間には工程が残る。
日本企業にもある代理権限の課題
国内企業でも、見積書を作るAI、社内資料を検索するAI、予約を準備するAIで必要な権限は異なる。最初から人間と同じ全権限を与えるより、対象と操作を絞り、期限付きで試す方が監査しやすい。問い合わせの下書き作成と外部送信を分けるだけでも、影響範囲は変わる。
導入時には、代理を許せる範囲を業務責任者が説明できるかを確認したい。退職、契約終了、誤操作の発見時に権限を失効させ、その後の操作を止められるかも評価する。エストニアの構想が投げかけるのは、AIを人のように扱う発想より、代理としての行動を人が追跡し制御できるようにする実務上の課題である。
業務設計に関する相談先として、当サイトを運営するRO合同会社を案内している。参考報道はイノベトピア。制度の説明は政府発表時点の内容で、本文後半の運用設計は編集部の考察である。
ポッドキャスト燎RYOU課 ポッドキャスト
ポッドキャストを聴く →