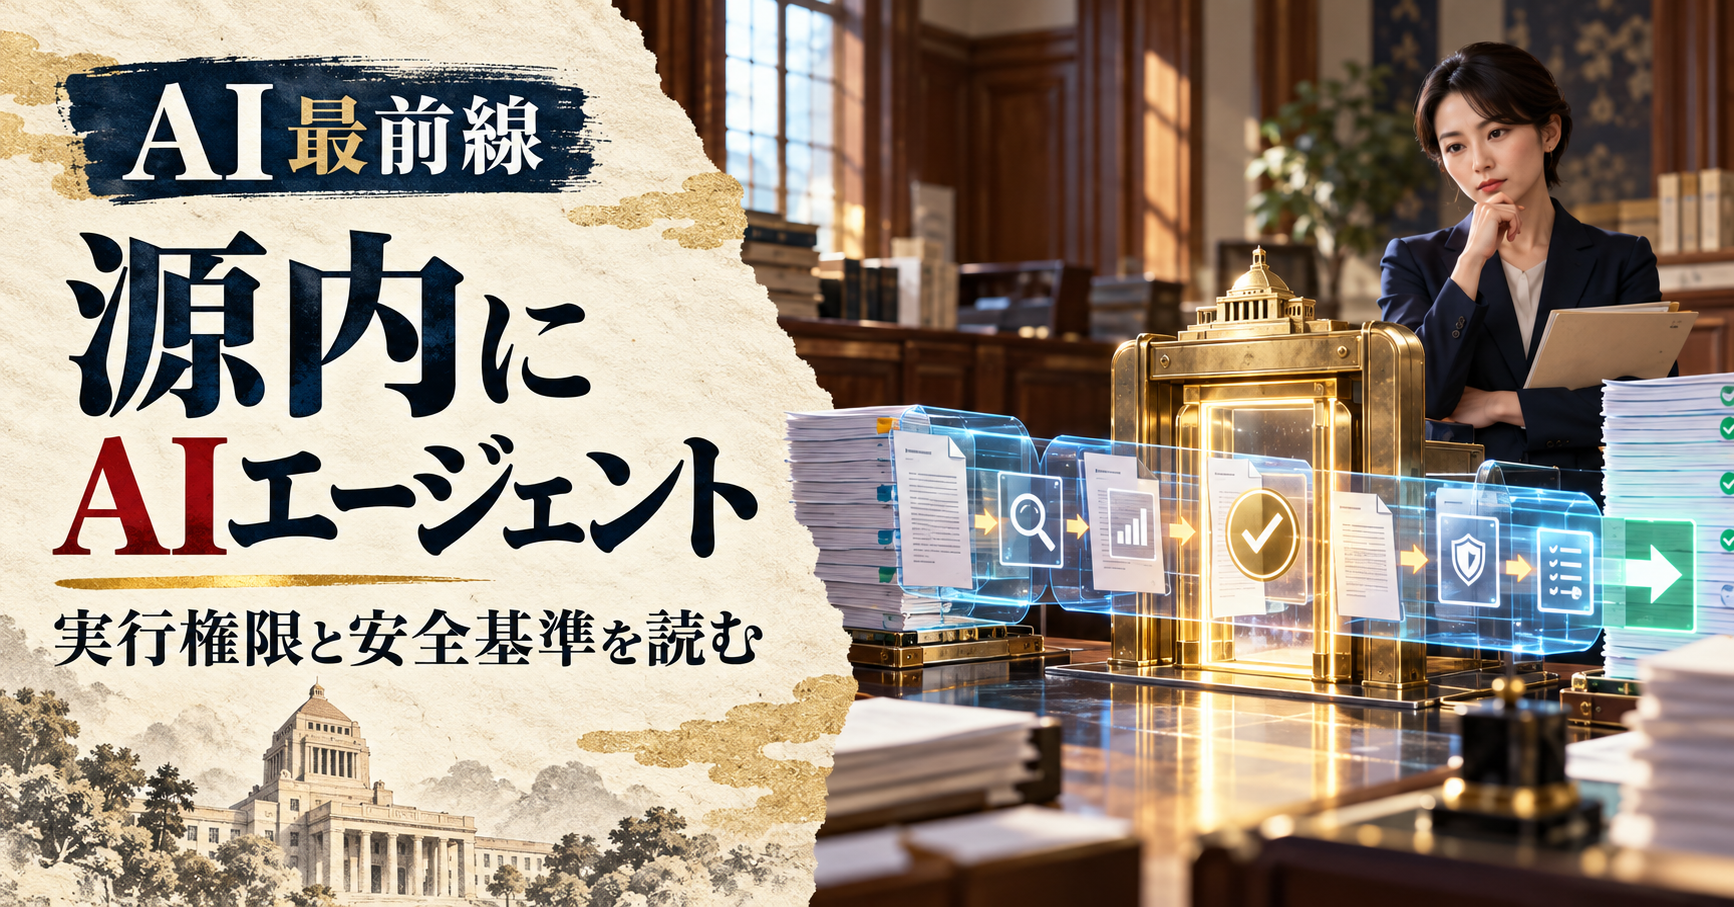
政府の業務でAIが資料を読み、ファイルを作り、複数の処理を続けて実行する。その際に必要なのは、便利な操作画面だけではない。利用者が触れてよい情報、外へ送ってよい通信、処理を止める権限まで含めて設計する必要がある。デジタル庁の「源内」は、この条件を公開文書として示した。
デジタル庁は2026年10月20日、約18万人の政府職員を対象に、二つのAIエージェント利用環境を提供すると発表した。「エージェントチャット」は同日から順次導入し、「源内工房」は12月頃までの導入を目指す。約18万人は対象規模であり、その人数がすでに使っているという実績値ではない。デジタル庁の発表と添付資料
同時に公表した「源内基準」は、利用者、管理者、開発者の責任を分ける。AIセーフティ・インスティテュートの協力を得た基準で、自治体や企業にも参考として示されている。本稿は発表資料と基準本文に基づき、権限と確認の実務から整理する。
利用の広さと、任せる範囲を分ける
二つの環境は、同じ仕事を違う画面で行うだけではない。エージェントチャットは通常の対話を発展させ、複数工程の処理、資料の分析、PowerPoint・PDF・Excelなどの成果物作成を扱う。導入された府省庁の職員は、利用前の注意事項に同意して使う構成だ。
源内工房は、個人向けの開発・実行環境である。基準はSageMaker StudioとClaude Codeを基盤とし、ファイル操作、コマンド実行、ウェブ取得を数十〜数百段階つなぐ利用を説明している。動く試作品を作り、利用者に見せて検証し、調達の検討へ進めることなどを想定する。
工房は最初から全員へ開放するものではない。一定のリテラシーを満たすと確認された職員の申請を受け、管理者が利用権限を付与する。高度な機能を使う人を選び、その分だけ責任や監督も具体化する組み立てである。
資料の「Claude Cowork相当」「Claude Code相当」という表現も、民間サービスの全機能をそのまま使えるという意味ではない。行政用途に合わせて通信や操作を制限した環境として読む必要がある。
原本を守る方法と、通信を絞る方法
エージェントチャットは、職員のPCを直接操作せず、管理されていないAPIやMCPサーバーへ直接つながない。外部情報の取得はウェブ検索に限り、任意URLの直接取得とは区別されている。必要な通信先を許可する方式を採る。
アップロードしたファイルも、そのままAIが自由に書き換える前提ではない。AIが上書き・削除できる範囲を絞り、利用者の原本を変更する場合には複製を作って作業する。成果物を作ることと、入力資料を失うことを分離した設計だ。
源内工房では、広くサイトを直接参照できる一方、外部へ書き込むPOST・PUTなどの通信を遮断する。GETを許可して情報を取得し、通信先、量、日時を記録する。危険なサイト等への制約や、実行前のコマンド制御も組み合わせる。
ただし、通信方式だけを見て情報流出を完全に防ぐと考えるのは早い。GETでもURLの一部へ情報を含めることは可能だ。基準自身も、プロンプトインジェクション対策や検出機能が完全ではないことを明記している。外部文書に紛れた命令をAIが誤って採用する問題には、権限、通信、監視、停止を重ねて対処する必要がある。
自由に試せる環境にも変更できない部分を置く
工房では、利用者のカスタマイズを許可した権限の範囲に限定する。共通設定は起動時に最新版が適用され、ネットワークの防御をセキュリティフックの状態によらず維持する構成が記されている。個人の工夫が、組織全体の防御を外す手段にならないようにしている。
個人情報やAPIキーなどが入力に含まれる疑いがある場合には、送信前に利用者へ確認する。ただし検出があることを理由に、機密資料を無差別に入力してよいわけではない。基準は機密性3情報、特定秘密、重要経済安保情報を源内で扱わないよう定めている。添付、プロンプト、保存領域など、入力方法を変えても制約は同じだ。
操作や入出力は追跡できる形で記録し、問題が確認された際には権限を停止しアクセスを遮断できる。利用者の注意だけに依存せず、開発・運用側に止める手段を残す点が重要になる。
確認の責任を個人と組織に割り当てる
利用者は、AIの内容、根拠、限界を理解し、最終的な判断を担う。未確認の出力を公文書へ直接移したり、計算結果を検算せず採用したりしないことが求められる。AIが一連の処理を完了したことは、行政として内容を承認したこととは異なる。
管理者には、許認可、給付、不利益処分、採用など、国民の権利や利益に関わる業務について、重要性や誤りからの回復可能性に応じて利用を制限する責任がある。どの仕事なら使ってよいかを、現場の職員が毎回独力で判断する仕組みにはしていない。
この考え方は企業にも応用できる。公開資料を整理する仕事、顧客へ連絡する仕事、人の評価や契約へ影響する仕事では、許容できる誤りと必要な承認が違う。最初に業務ごとの境界を決めれば、便利な機能が追加されるたびに、実行範囲まで無条件で広がることを防ぎやすい。これは当サイトの実務上の考察である。
ログと費用も管理する対象になる
源内基準は、基盤モデル、入力・出力のトークン量、入力内容、システムプロンプト、出力などのログを扱う。第三者への提供や基盤モデル事業者へ示す情報にも条件を付ける。利用状況を集計した情報と、個別の具体的な入出力は分けて管理する。
監視のための記録も、内容によっては機微な情報を含む。誰が閲覧できるか、何の目的で利用するかを決めずに、すべてを広く共有すればよいわけではない。実行の可視化と、相談や業務内容の保護を同時に考える必要がある。
費用についても、入力と出力の両方に従量課金が生じることを踏まえ、処理の難しさに合うモデルを選ぶトークン管理を原則にしている。工房は通常のチャットより高額になる可能性や、必要な成果物を利用者がダウンロードして保存する必要も説明する。高度な環境ほど常に効率的とは限らない。
手順を共有するには更新の責任も必要
「源内ライブラリ」は、業務手順、判断基準、参照資料、出力形式、例外処理などをスキルとしてまとめ、府省庁を越えて使えるようにする構想だ。担当者の経験を、後任や別部署でも確認・改良できる形にする狙いがある。
一方、共有すれば品質が保証されるわけではない。基準はスキルの審査、品質やセキュリティの確認、版管理、廃止などの仕組みを整える必要を示している。古い規則を参照する手順が使われ続けないよう、所有者、適用範囲、更新日を持つことが重要になる。
デモ画面の件数やライセンス表示も、現在運用されている全スキルの実績へ一般化しない。共有の完成度は、実際の審査と更新の仕組みを含めて確認したい。
公開予定と、これから測る成果
両環境は2027年2月頃を目途に、利用・改変・再配布ができる源内OSS Ver.2.0として公開する予定である。今すぐ同じ環境を無償で導入できるという案内ではなく、ソフトウェアが公開されても計算資源や運用費までゼロになるわけではない。
今後は、対象人数だけでなく、実際に使う職員数、業務の質、確認や修正を含む時間、費用、止められた問題などを見る必要がある。基準と実装の両方が公開されれば、自治体や企業はその設計を参考にできる。ただし、自組織の情報区分、仕事、担当体制に合わせた検証は残る。
源内の発表は、AIを使う自由と、実行を統制する責任を一緒に示した事例として読める。当サイト運営のRO合同会社でも、企業のAI活用について、作業と承認・記録をつなぐ設計の相談を受け付けている。
参考報道:イノベトピア。一次資料はデジタル庁の発表、源内基準、導入説明資料を確認した。
PR
ElevenLabs →