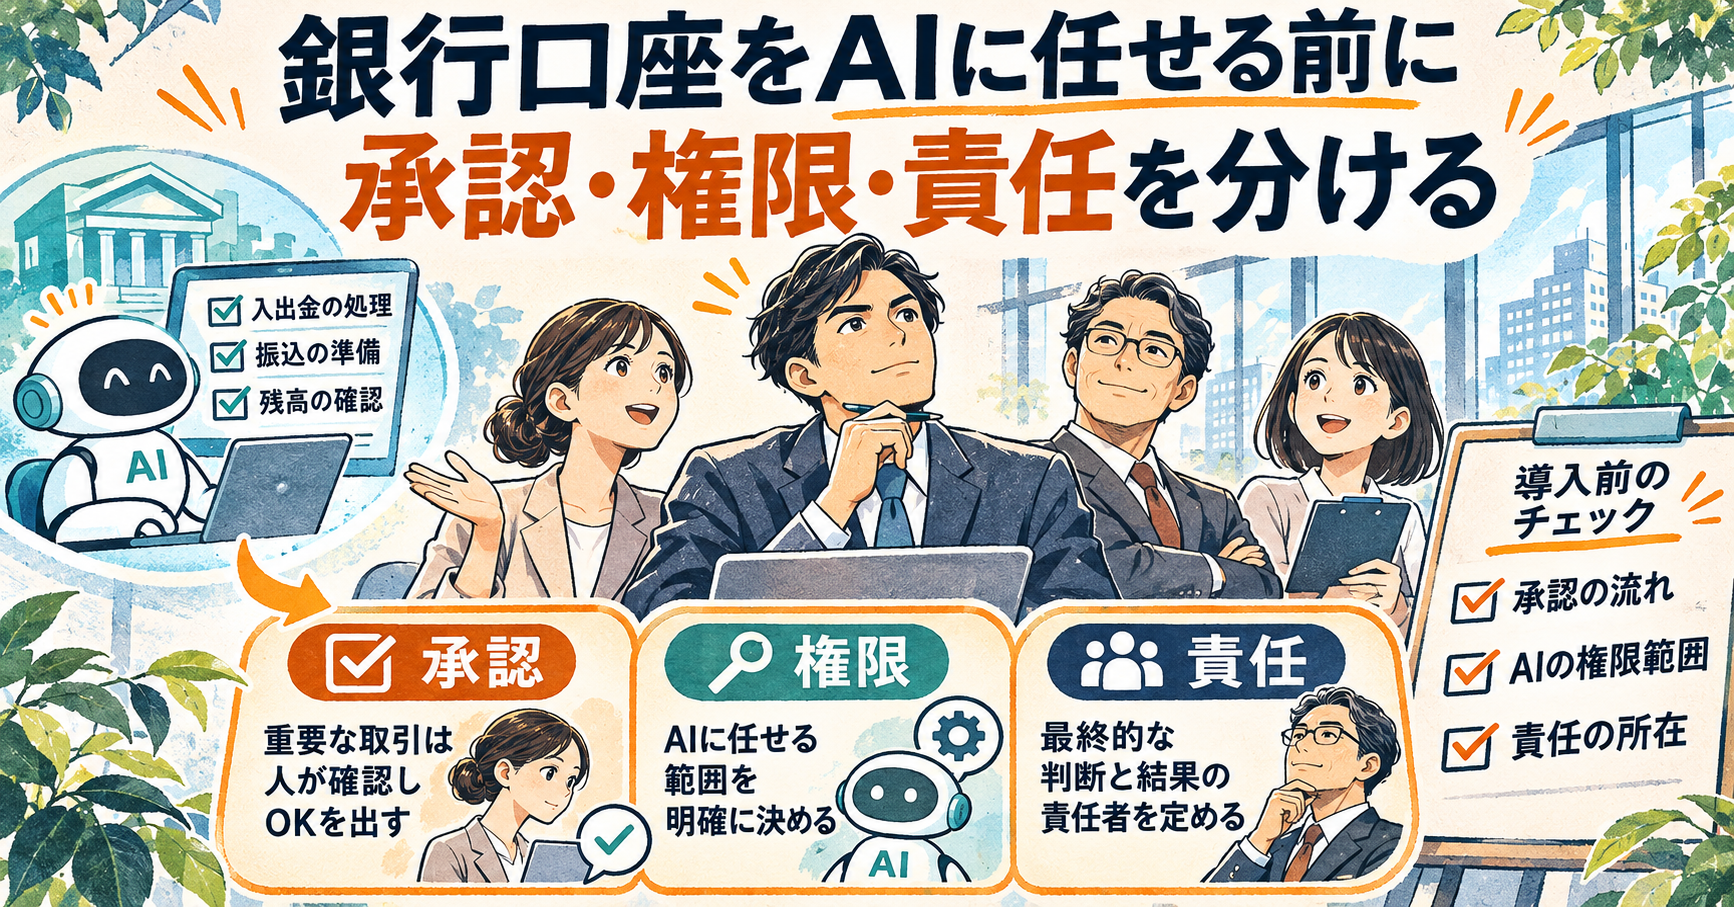
AIへの「頼んだ」と、銀行に対する「承認した」は同じか
請求書を読み、振込先と支払期日を整理してくれるAIは便利だ。しかし、その続きとして銀行口座へ入らせたとき、誰がどの取引を承認したことになるのか。米国の銀行が公表した規約を読むと、AIへの指示を細かく書くだけでは解決しない問題が見えてくる。本稿では「経理の準備作業をAIに任せても、支払いの権限を不用意に渡さないために何を分けるべきか」を考える。
Citiのオンライン利用規約は、2026年11月に第三者AIエージェントに関する条項を追加したと告知している。利用を控えるよう注意したうえで、ログイン情報を渡すなどしてアクセスを許した場合、エージェントの行為を本人が承認したものと扱う。さらに、渡した情報が漏れた後のアクセスにも言及している。これは銀行の契約上の記載であり、個別紛争で必ずそのまま結論になるという意味ではない。
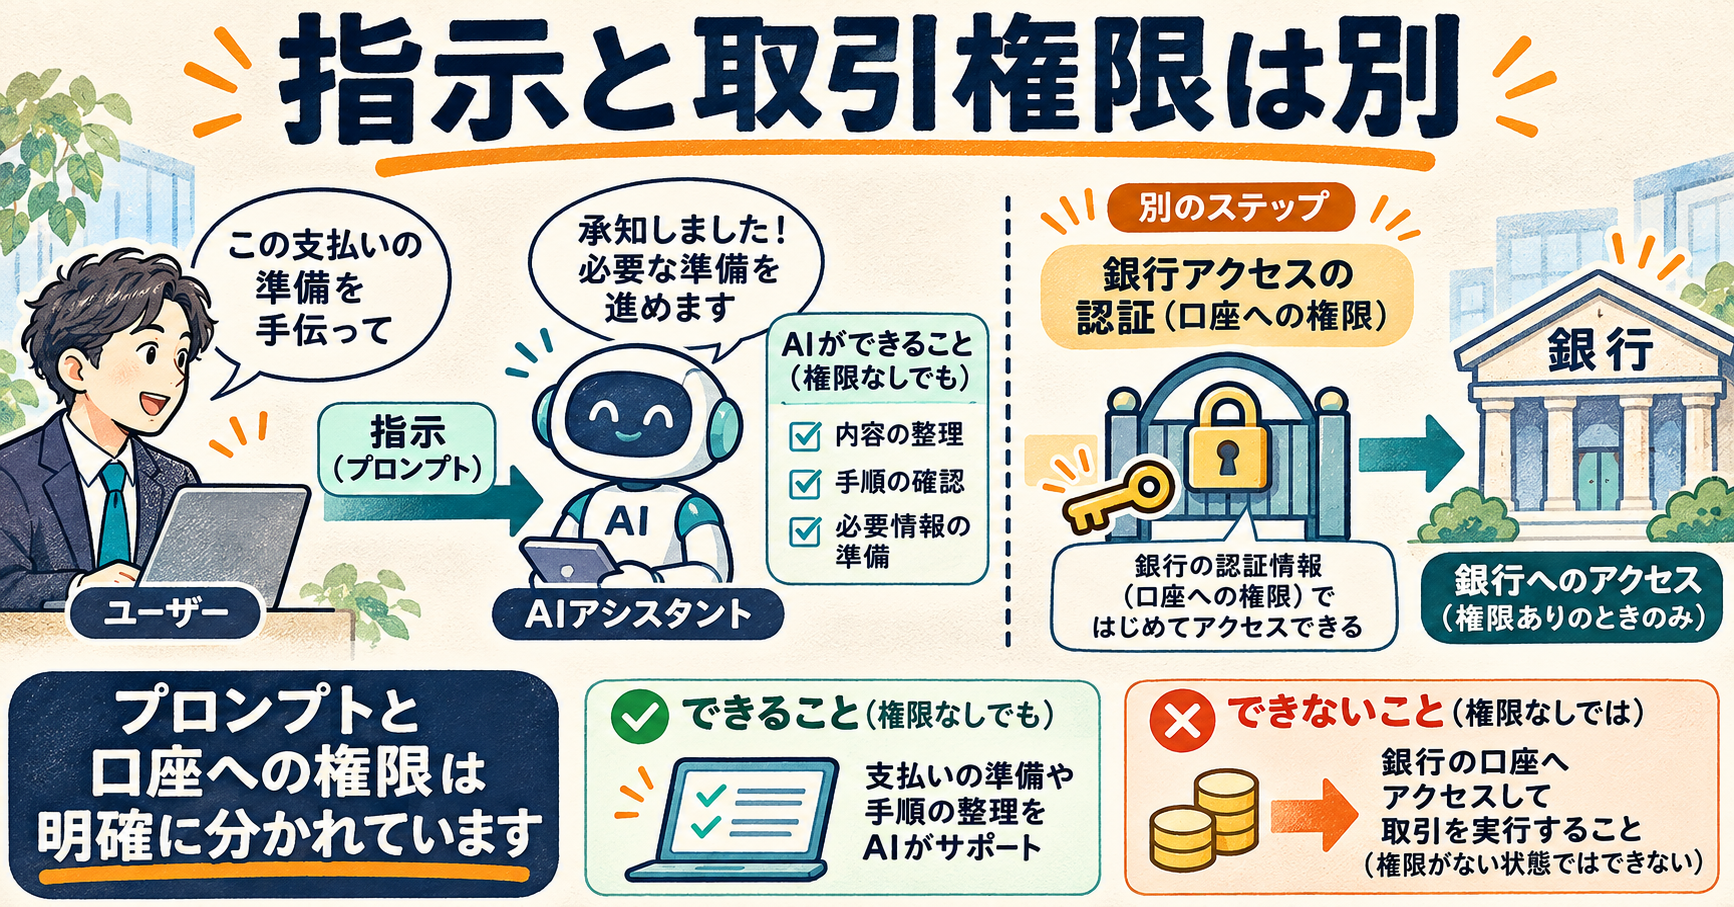
プロンプトは、口座側の権限設定を置き換えない
たとえば「今月の請求を調べるだけ。送金しないで」と指示した場合を考える。これはAIに求める動作の条件だが、銀行側で送金できる認証状態を渡してしまえば、技術的には参照を超える操作が可能なことがある。指示文で意図を限定することと、口座の接続方法で実行できる操作を限定することは、別の対策である。
この違いが重要なのは、誤解が起きた後の説明が異なるからだ。利用者は「依頼した範囲を超えた」と主張する一方で、銀行は認証情報を使った指示をどう扱うかという契約を参照する可能性がある。AI事業者との契約、銀行との契約、利用者自身の操作記録を一つの「AIへの同意」にまとめると、何を確認すべきだったのかが見えなくなる。
本稿では実際の口座に接続したり、送金を試したりしていない。公開規約と米国の制度を照合し、準備、承認、実行の境界を整理している。支払処理の成否や補償を、AIの回答の自然さから判断することはできない。
三行の規約は、接続方法も発効日も一様ではない
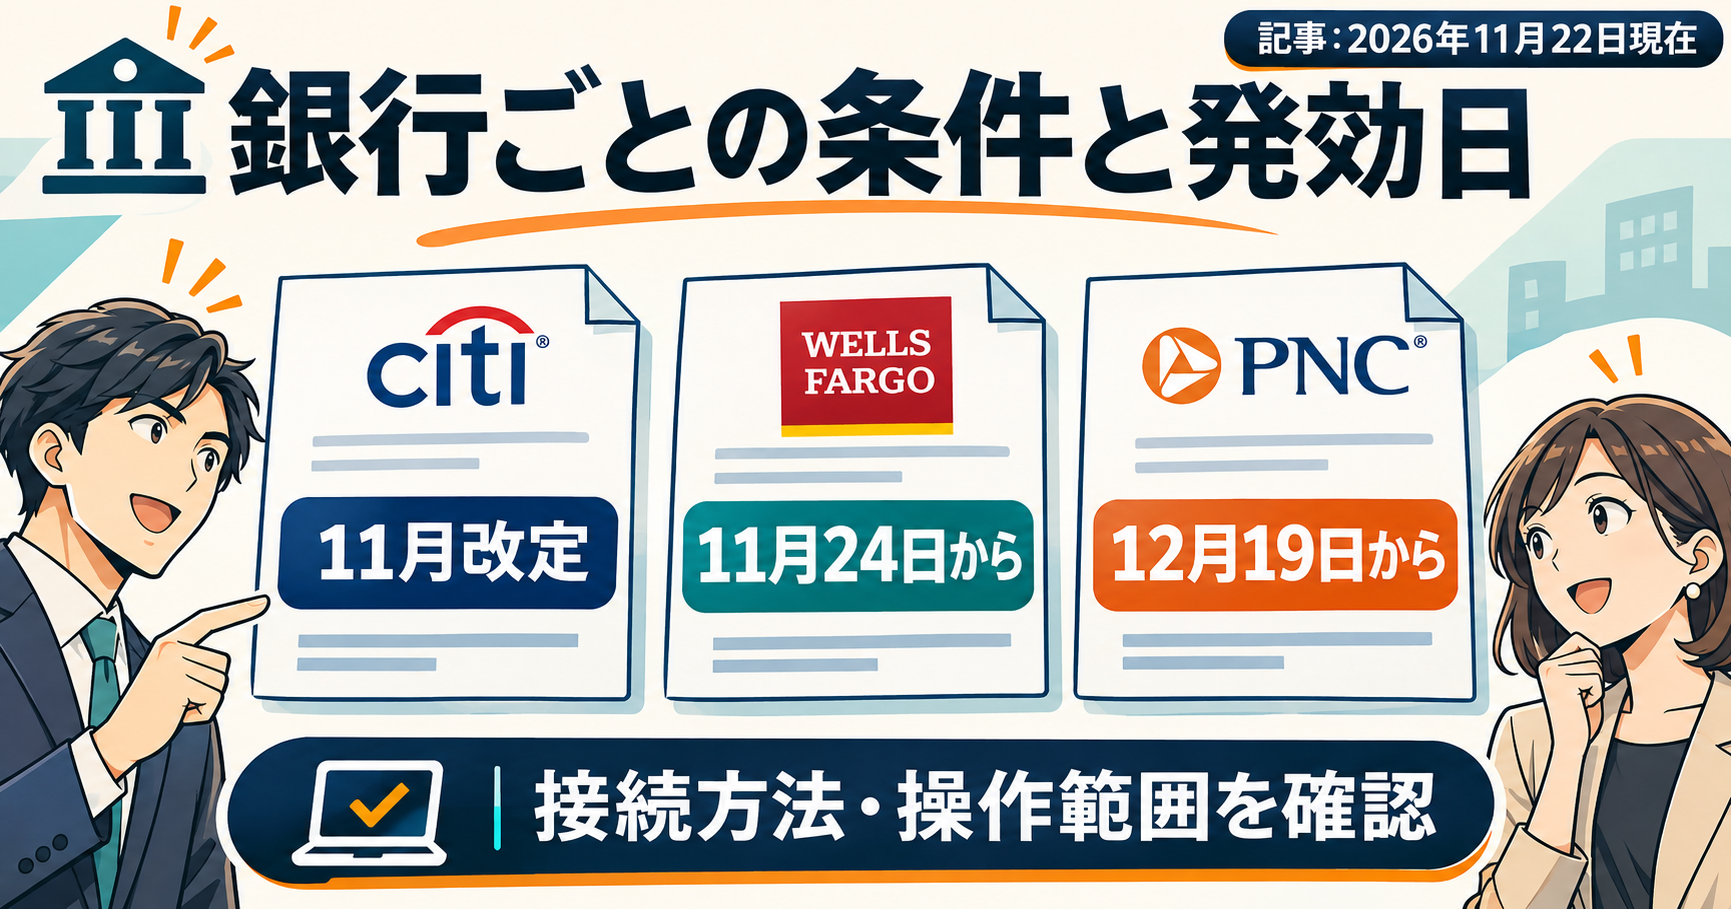
Wells Fargoの改定版は、11月24日発効と明記されている。第15節は、法令に別段の定めがある場合を除き、認めたアクセスに基づくAIの指示を本人の指示と扱う考え方を示す。権限の取り消しについても、利用者による対応と証拠の保持を求める。11月22日現在、これを発効済みの改定として紹介してはいけない。
PNCの接続条件は「パスワードを渡せばよい」ではない
PNCの12月19日発効予定の規約は、銀行が用意する接続方法で口座、情報、期間、権限を指定する場合を説明している。同時に、第三者AIへ認証情報を渡すことや、ブラウザー操作などで制限を迂回することを禁じ、取引についても個別に明示許可がない限り認めない。この違いを読み落とし、三行とも同じ「自己責任」という一言でまとめると、導入判断に必要な条件が消えてしまう。
銀行が技術的な接続方法を提供することと、接続するAIのすべての安全性を審査・保証することも別だ。PNCの文書はこの点も切り分けている。認証画面があるというだけで、どのソフトでも、どの操作でも許可されるわけではない。銀行名、口座の種類、対象機能、規約の版を揃えたうえで読む必要がある。
確認する単位を「AI製品名」から「口座と操作」へ変える
同じAI製品でも、明細の参照、請求書の整理、振込内容の作成、送信では扱う情報と影響が違う。導入表に製品名だけを書くより、どの銀行のどのサービスへ、何の方法で接続し、何を許すのかを書いた方が、契約と照合しやすい。読み取り専用という表示も、口座側とAI側のどちらがその制限を実施するのかまで確かめたい。
これは既存記事のAIによる航空券予約と人に残す判断ともつながる。利用者がエージェントへ許可しても、相手のサービスがその操作方法を認めるとは限らない。許可には、依頼する側と受け付ける側の両方の条件がある。
契約の記載と、米国の消費者保護は分けて照合する
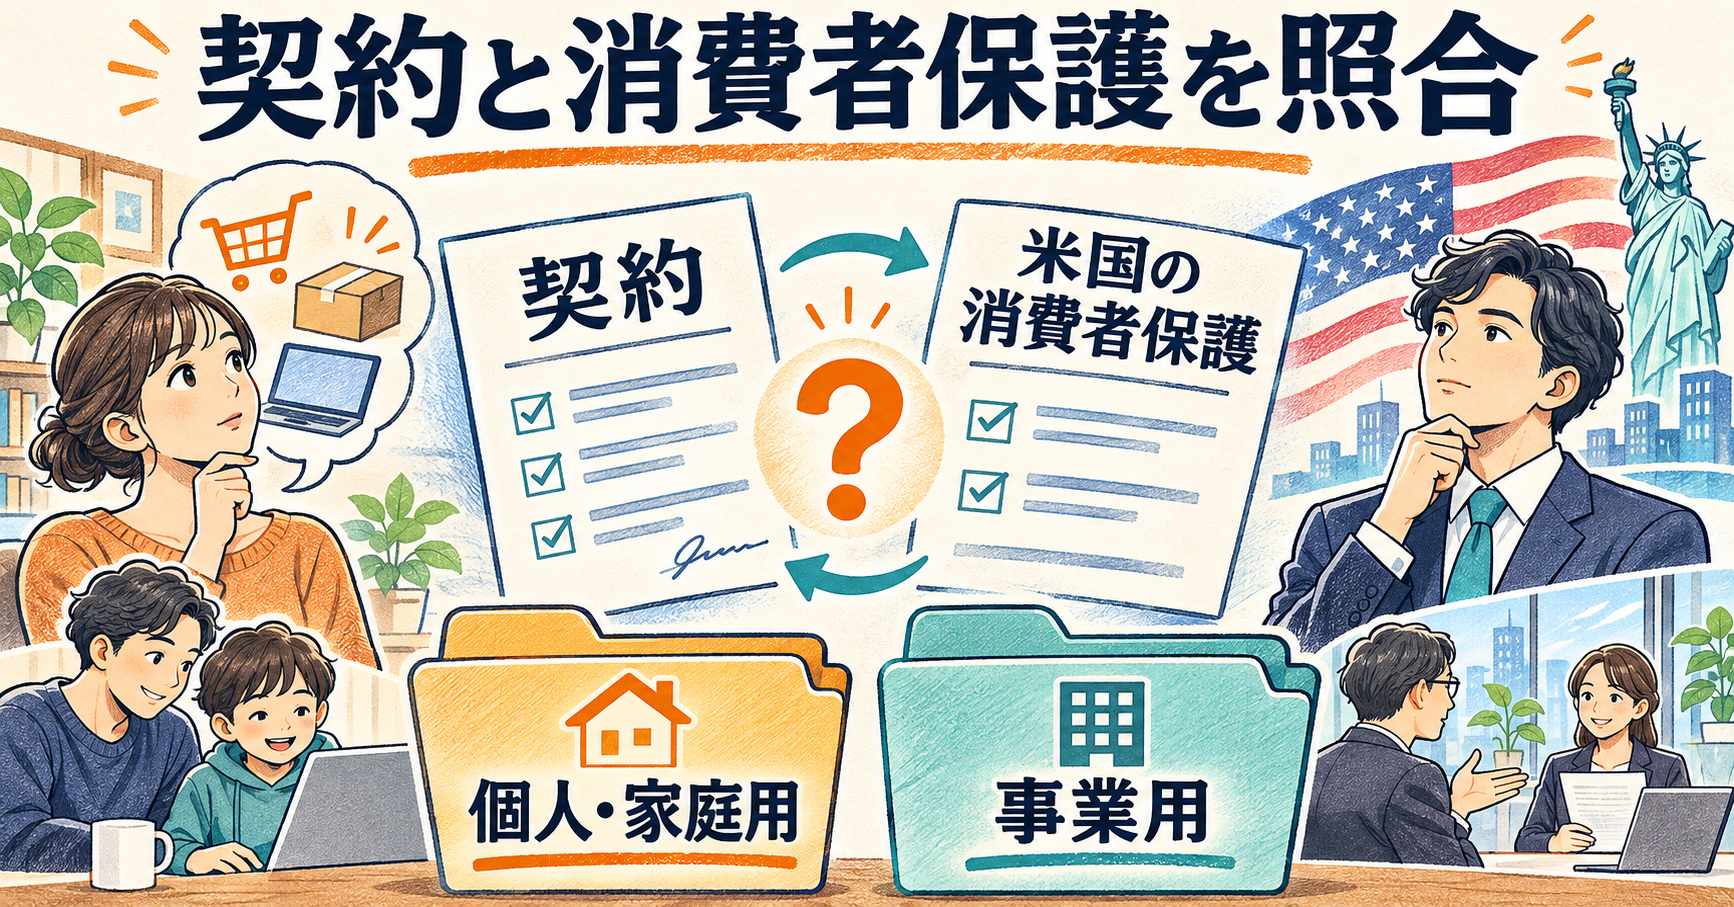
Regulation Eの定義は、消費者口座から本人以外が実際の権限なく開始し、本人に利益がない電子資金移動を、無権限取引として定めている。一方、本人がアクセス手段を渡した者による取引などには除外がある。また、対象となる口座の定義は、主として個人・家族・家庭の目的で開設された口座に関わる。事業用口座へ同じ保護が当然に適用されると読んではいけない。
情報を渡した場合と、だまし取られた場合の違い
米消費者金融保護局CFPBのFAQは、第三者から認証情報がハッキングなどで奪われた事例や、欺いて情報を得た事例を説明し、法定の権利を契約で放棄させることはできないとしている。ただし、ここに挙げた既存の説明だけで、AIへ与えた権限や、その後の漏えいをめぐるすべての事案の結論が確定するわけではない。
判断に必要なのは、誰にどのアクセスを認めたか、実際の取引を誰が始めたか、どの口座・支払方法が使われたかという事実だ。契約に本人の承認と書かれているから保護は一切ない、とも、AIが間違えたから必ず補償される、とも断定できない。銀行の記載と法令を並べる意味は、結論を早めるためでなく、争点を正確にするためにある。
日本の読者には、米国の制度がそのまま日本の口座へ適用されるわけではないことも重要だ。国内で確認すべきなのは、利用する金融機関の最新の規約と認められた接続手段、自社が利用する口座・サービスの条件である。本稿の米国規約の比較を、日本の銀行による補償の保証として使うことはできない。
日本の法人向けでも、補償と予防は別の確認になる
全国銀行協会の法人向け補償の考え方は、2014年の申し合わせだ。法人の被害補償を各銀行の経営判断として検討するとし、利用者のセキュリティ対策や対応力、対象・上限などを考慮すると説明している。これはAI利用を新たに許可した文書ではない。過去の申し合わせがあることを根拠に、今回のAI接続も補償されるとはいえず、現行の自社契約へ戻って確認する必要がある。
より新しい法人口座へのボイスフィッシングの注意喚起は、2026年6月に更新されている。銀行関係者を装う電話からメールやSMSへ誘導し、偽サイトでログイン情報を奪う手口や、遠隔操作ソフトを使う手口を説明している。この資料はAIの誤操作を調べた研究ではないが、銀行を名乗る説明の自然さと、接続先の正当性が別問題であることを確認する材料になる。
編集部がここから考えるのは、AIが受け取る文書や連絡文も、処理を依頼する権限と一緒に扱わない設計だ。たとえば請求書に「支払先が変わったので登録を更新」と書かれていても、それは請求元を名乗る文書内の記載である。文書から変更の候補を抽出する処理と、正式な変更として採用する処理を分ければ、AIに読み取らせた文章が、そのまま銀行操作の命令に変わることを防ぐ設計を検討できる。
記録は「許可したつもり」を事実へ分解するために使う
導入時には、許可した情報の範囲、操作の範囲、有効期間、確認担当者を残す。停止時には、AIの作業を止めただけか、接続先で権限も取り消したかを分ける。AI側でチャットを閉じても、別の場所に保存された認証状態や受け付け済みの処理が直ちに無効になるとは限らないためだ。具体的な失効の方法は、銀行が案内する正規の手順で確認する必要がある。
ただし、記録のためにパスワードやワンタイムコードを保存してはいけない。保存すべきなのは認証情報そのものではなく、どの正規の権限設定を、誰が、いつ変更したかという履歴である。銀行への問い合わせに必要な情報と、AIへ入力してよい情報も区別したい。
日本の小さな経理業務なら、まず支払準備を切り離す
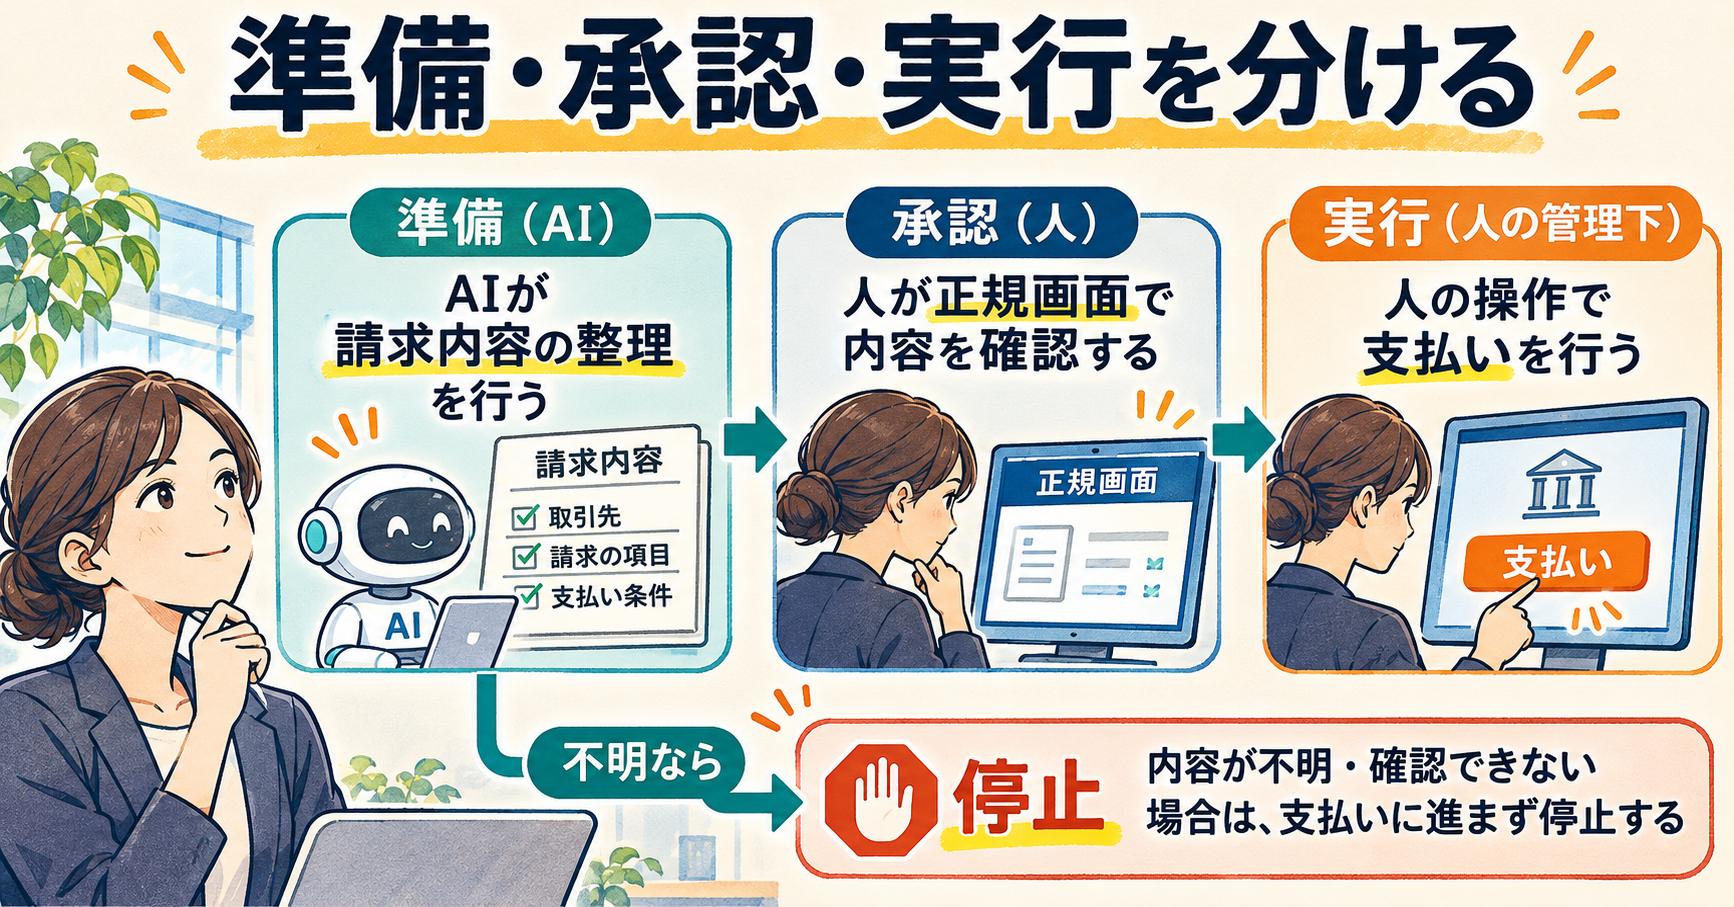
ここからは編集部の業務設計案だ。請求書から取引先、金額、期日を抽出し、既存の支払予定と照合する工程と、銀行で支払いを確定する工程を分ける。AIの役割を前者に限定しても、転記や確認の負担を減らせるかを試す余地はある。銀行へ入る権限を最初から渡す必要があるかは、別の問いとして残せる。
「人が見た」を、何を確認したかに変える
人の確認を入れる場合、単に承認ボタンを置くだけでは足りない。請求元の真正性、振込先の変更、支払済みとの重複、請求内容との対応を、どの資料から確認するかを決める。AIが作った一覧をそのまま読み上げて了承するだけでは、元資料の誤りを見つけられない可能性がある。確認者が根拠へ戻れる構成が必要になる。
たとえば、同じ請求書を再送されたケースでは、ファイル名が違っても同じ請求かを確かめる。振込先変更の通知が届いたケースでは、通知文の指示どおりに登録を変える前に、既存の連絡先など別の経路で確認する。これは編集部が設定した例であり、特定の銀行やAI製品で実験済みの成果ではない。
支払内容が修正された場合には、以前の承認を流用しない設計も必要だ。取引先や金額を変えてから、変更前の確認記録を根拠に実行すれば、確認した内容と実行する内容がずれてしまう。AI決済における注文成立の確認と同様に、準備済み、承認済み、実行済みを別の状態として扱いたい。
少人数の経理でも、異常時の連絡先まで決める
担当者と代表者の二人で支払業務を行う会社を、編集部の仮の例として考える。担当者は請求書を整理し、AIが抽出した金額と期日を元資料と照合する。代表者は従来の正規画面で支払先と金額を確認する。支払先変更があれば通常の支払いとは別扱いにし、既に把握している連絡先から確認する。ここでAIが担うのは候補の提示と照合の補助であり、口座の認証情報は渡さない。
問題が見つかったときの手順も、導入前に短く書いておく。まだ準備中なら候補を保留する。銀行へ送信した後なら、再入力する前に受け付け状況を調べ、必要に応じて金融機関へ連絡する。単に「AIを停止」と書くだけでは、どの段階の何を止めたかが分からない。銀行側の操作とAI側の処理を分けておけば、二重送金を避けるために次に確認する場所が明確になる。
導入の評価も、自動処理した件数だけではなく、根拠へ戻れたか、変更を発見できたか、判断できない案件を保留できたかで見る。この確認を省いて処理速度だけを比べると、従来は人が拾っていた例外が見えなくなる。便利な処理を追加するほど、その処理に渡していない権限と、残している確認を説明できることが重要になる。
承認記録を、支払内容と対応付ける
実務へ落とすなら、支払準備の一覧に「参照した請求書」「確認者」「確認した振込先」「実行に使う正規の画面」「結果を確かめる方法」を対応付ける。確認者が署名した一覧と、実際に入力する一覧が別ファイルなら、どちらが最新版かも決める。ファイルを渡したことだけで引き継ぎ完了にせず、受け取る担当者が根拠と未確認箇所を理解できるかを見る必要がある。
支払いの後も、AIが「終わった」と返したことを会計上の完了の根拠にしない。金融機関の正規の画面で、受け付けた内容や処理状況を担当者が確認し、支払予定と対応付ける。準備したが実行していない案件と、受け付け後に処理中の案件を分ければ、問い合わせや再実行で二重処理する危険を抑える設計を考えやすくなる。これは本稿の業務設計案であり、銀行ごとの処理状態の名称を共通化した説明ではない。
この仕組みを作れない段階では、AIへ任せる範囲を広げるより、既存の支払手順でどの情報が失われているかを確認した方がよい。AIの性能と銀行への権限を別の問題として扱うことで、作業のどこを改善し、どこに人の確認を残すかを具体的に決められる。
銀行が認める接続方法が分からない、操作範囲を限定できない、問題時の停止方法を説明できない場合は、口座接続を見送り、準備作業の範囲に留めるのが妥当だ。導入相談の窓口として、運営会社のRO合同会社を案内する。便利さを検討する前提として、誰が何を承認し、どの操作が実際に可能なのかを明らかにしておきたい。
出典と確認範囲
- Citi Online User Agreement:11月更新の第三者AI条項。
- Wells Fargo Online Access Agreement:11月24日発効予定の第15節。
- PNC Digital Services Agreement:12月19日発効予定の接続・権限制限。
- Regulation Eの定義、CFPB公式FAQ:消費者口座・無権限取引の説明。同じ制度の一次情報として一群に数えた。
- 題材の入口:イノベトピア:本稿は個別取引の法的判断や補償判断を行うものではない。
- 全国銀行協会:法人向け被害補償の考え方、法人口座を狙うボイスフィッシングへの注意:日本の法人利用に関する別時点・別目的の一次資料。AI利用の承認文書ではない。
AI導入支援AI導入・活用でお悩みなら
AI導入センターに無料相談する →