AI開発基盤の事故が利用企業に及ぶ理由
Wizは10月30日、AI開発基盤を提供する少なくとも九つの事業者が同月にセキュリティ事案を公表したとまとめた。調査はその後も更新されている。「九つ」はその時点の公表を集計した値で、被害者の総数や、同じ手法で侵害された数を指さない。各社の発表には原因や影響の確定度に差があり、複数の事故を一つの原因とみなすことはできない。
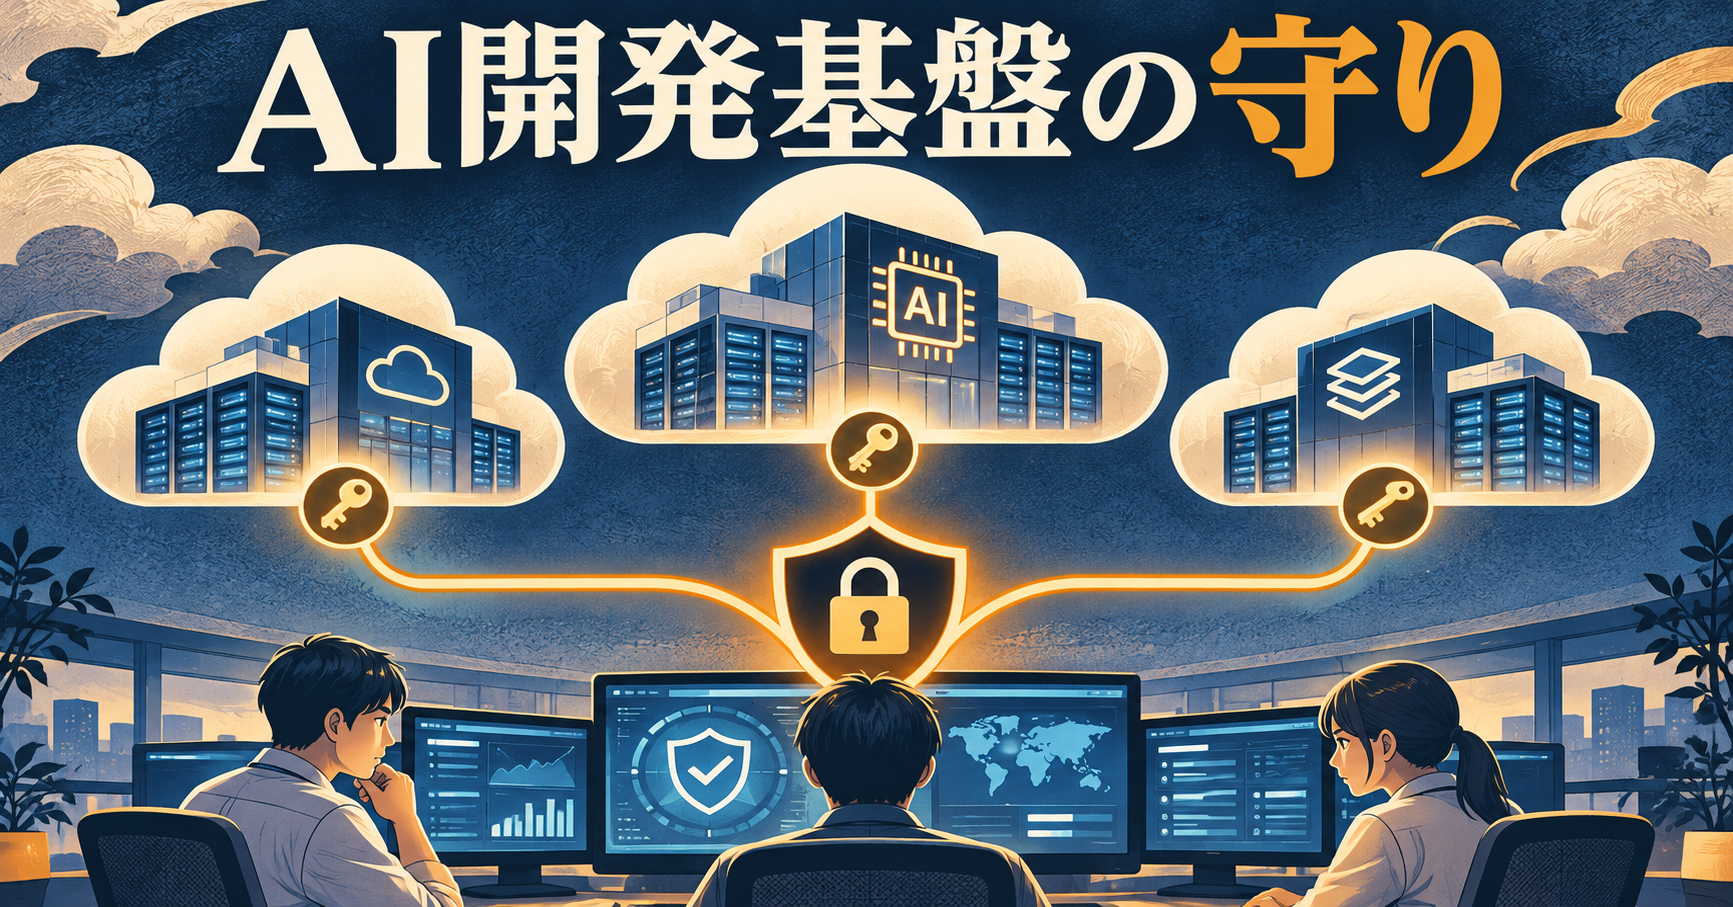
開発基盤には、アプリが他のサービスを使うための認証情報が置かれることがある。AIモデルを呼ぶ鍵、データを取得する認証情報、配備先に接続する鍵には、それぞれ別の権限が付く。開発基盤での事案が、そこに登録した鍵の接続先へ影響するかどうかは、この権限と保存場所で変わる。基盤事業者が公表する調査範囲に加え、利用企業は自社が発行した鍵の利用状況を確認する必要がある。
公表を読むときの確認単位
Fireworks AIは、10月6日に不正な資格情報の利用を確認し、一部顧客の評価ジョブで使われた環境変数が対象になったと報告した。当初の公表では、対象の顧客に直接連絡し、確認された資格情報を失効・交換した。事業者の調査範囲で、顧客モデルやデータセット、推論トラフィックへの不正アクセスを示す証拠は確認していないとしている。その後の更新で開発環境に関する別の事案も説明しており、初報と追記の時点を区別して読む必要がある。
Zeaburも独自の事案報告を公表している。Wizの集約にはLightning AI、Railway、Northflankなどの発表も並ぶ。それぞれで判明した事項や対応は異なる。報告書から読み取るべきなのは、当該企業が利用した製品、期間、プロジェクトが対象だったかと、その判断がどの資料に基づくかである。見出しに挙がる企業を使っていない場合も、委託先や外部の開発チームが使っていた可能性は、契約と台帳から確認できる。
鍵と請求を同じ記録で管理する
利用企業が持つべき一覧には、鍵の識別子、発行者、利用目的、保存先、接続先、停止の担当を含める。値そのものを一覧に貼る必要はない。開発、試験、本番の鍵を分けておけば、調査時に止めるサービスの範囲を絞りやすい。短期間だけ使う評価環境の認証情報も、試験終了後に取り消す責任者を決めておく。
AIサービスの鍵で懸念される結果には、利用者が意図しないモデル呼び出しや請求がある。請求額の急増だけを警報にすると、小さい利用の積み重ねを見落とす。通常の利用時間や使うモデル、実行元、プロジェクトを基準として持つと、担当者が違いを調べられる。機密データにアクセスできる鍵については、どのデータに対する操作が可能か、監査記録でどこまで確認できるかを別に整理する。
失効して復旧できるかを平時に確認する
事故通知を受け取ったら、影響が確認された鍵と、念のため対象を広げる鍵を分ける。停止によって重要業務が止まる場合は、代替の鍵を発行して切り替え、疎通を確かめ、古い鍵を無効にする。緊急性が高いときの先行停止の判断者も決めておく。交換が終わっても、事故期間中の利用履歴と請求を確認し、記録が取れない範囲は判定不能として残す。
国内の小規模開発チームでは、一つのサービスを採用するだけでも、クラウドの実行環境、モデル提供元、ログ保管先と複数の契約先が関係することがある。調達時には、事故時の通知が誰に届くか、サービス単位の失効ができるか、利用履歴の保存期間はどれくらいかを調べておきたい。今回の相次ぐ公表は、開発基盤の便利さを活用しながら、異常時に鍵を止め、影響を確認できる運用を整える必要性を示している。
一次資料と参考報道。Wizの集計・Fireworks AIの報告・Zeaburの報告・イノベトピア
環境変数の役割と、保管先の違い
実行環境では、アプリの設定値をソースコードから分けて管理できる。認証情報をコードへ直接埋め込まずに済む利点がある一方、値を参照できる主体の設計は必要だ。アプリの運用担当、開発基盤、連携先、デバッグに使うサービスで、同じ権限を与える理由はない。事故が起きたときに絞り込めるよう、各実行環境で必要な値を列挙し、用途の終わった値を取り除く。
例えばAIの品質評価を外部基盤で実行する場合、評価ジョブ用の権限と本番ユーザーからの依頼を処理する権限を分けられる。入力するサンプルや、評価の結果を閲覧できる場所も異なる。評価のために本番の鍵が必要だと仮定せず、代替の鍵で試験できるかを先に調べたい。短期の企画で用意した認証情報が、作業終了後も外部基盤の設定に残っていないかを確認する日も設ける。
ベンダーの事故通知に書かれていない項目
当初の発表で「一部の利用者」とされた場合、自社がその範囲に入っているかは個別の照会で確認する。通知が来ていないという事実と、事業者が未検知の影響まで否定できることは違う。事業者がどの期間とサービスを調査したか、確認中の項目は何か、後から判明した場合にどこで知らせるかを記録する。開発チームの担当者だけがメールを受け取る構成では、休暇や担当交代で組織の判断が遅れるため、管理された窓口に通知が届くようにする。
複数の外部サービスを使うと、同じ鍵を参照する先が分散しやすい。事業者側のログに鍵が残っていないと確認できても、別の連携が記録している可能性は残る。ログの確認に際しては、鍵の実値を一覧に集めず、識別子と時間帯で照合する。調査結果は、対象環境、検証した期間、見つかった異常、見られなかった範囲に分けて残すと、部署や取引先に説明しやすくなる。
開発基盤を調達する際に比較する質問
導入前には、サービス終了時に設定と利用記録を回収できるか、認証情報をまとめて取り消せるか、顧客が自身の監査履歴を閲覧できるかを確認したい。契約先の下請け事業者や基盤の変更について、利用者へどのように通知するかも確認項目になる。契約上の監査権があっても、実際に取得できる記録の種類や時間分解能が限られれば、事案の範囲を確かめにくい。
費用面では、上限を超えた利用を止める仕組みと、上限に近づいたことを早めに知らせる仕組みを組み合わせられる。部署別・用途別に請求を追えると、突然の増加が試験の予定によるものか、未確認の利用かを判断しやすい。制限を掛ける際には、正規のピーク時に業務を止めない条件も考える。サービス契約に含まれる管理機能を、導入の時点で実際に操作して確認しておくことが重要になる。
更新後の安全性を誰が確認するか
利用企業が自社の鍵を交換しても、交換後の接続試験や利用履歴の確認を担当する人がいなければ、復旧を完了したとは判断しにくい。通常運用に戻すときは、正規のアプリが新しい鍵で使え、古い鍵が無効であり、想定外の利用が続いていないことを別々に確認する。事業者側が示す復旧時刻と、自社の確認を終えた時刻を区別しておけば、後日の事故対応訓練に使える。
開発環境をまたいだ事故を一社の対策だけでなく全体の運用として見ると、ソフトウェアを更新する担当、鍵を発行する担当、請求の異常に気づく担当の接点が見える。見直すべきは、これらの担当が同じ記録を使って短時間で判断できるかどうかである。事業者の報告を継続的に確認しながら、自社で確かめられる項目を増やすことが、相次ぐ公表を受けた具体的な対応につながる。
個々の報告を横断するときの境界
Wizが公表した一覧は、複数の事業者の開示を並べ、運用上の共通の論点を示した。そこから、利用者が預けた認証情報の管理を見直す理由は読み取れる。ただし、各社が同じ攻撃者だったか、どの環境で同じ結果が起きたかは、公表の内容に沿って別に評価する。例えば基盤の事案に関して二つの公表日がある場合、一方の確認結果をもう一方の調査の結論とみなさない。資料の改訂日時と対象範囲を保管すると、説明を更新するときに使える。
元記事には分析事業者のChainalysisが公表した事案も登場する。異なる業種の事案が近い時期に公表されることは、委託先も含めて調べるきっかけにはなる。一つの原因や同一の影響を示す根拠には、各事業者の調査結果が必要だ。報告の中に他社の事案への言及があっても、自社で利用したサービスとの関係は契約と実際の構成から確認する。
検証環境と本番環境で復旧の期限を変える
開発用の鍵と本番用の鍵を分けていれば、社内でどこまで復旧すれば業務を再開できるかを決めやすくなる。検証だけの用途であれば、急いで同じ権限を復元せず、必要な検証範囲を見直す時間を取れる。顧客向けの機能であれば、機能停止を知らせる担当と、復旧を検証する担当が必要になる。認証情報を交換すること自体は短時間でも、発行先の担当を探し、変更を配布して、動作を確かめる時間は別にかかる。
取引先が運用を委託している場合は、鍵の発行者が委託先なのか利用会社なのかを確認する。切り替えに契約先の作業が必要なら、緊急時に依頼できる窓口と、受付後の進捗を共有する方法を決める。現場がすぐに鍵を発行できることと、公開サービスの設定を書き換えることを同じ承認にまとめない。事後に追える記録があれば、対応の速さだけでなく、別の利用先が止まらなかったかも確認できる。
事案の規模を判断する材料
件数の多い月の報告は、発見や公表が活発だった時期を示している可能性もある。報告件数から、すべてのAI開発基盤の危険度や、個々のサービスの優劣を計算することはできない。サービスごとに公表する情報の粒度、通知までの時間、利用者が参照できる証跡が異なる。調達の比較では、過去の公表の有無だけでなく、発表がどの程度具体的だったか、利用者が自分の影響を確認する手段があったかを見る。事故が発表された後で初めてログを探すより、契約時点から確認できる証拠を選んでおく方が、個別の調査に役立つ。
復旧の証拠をまとめる
事案を閉じるときは、事業者が対応した内容と利用企業側で行った交換を、同じ時系列で確認する。既に廃止した環境の鍵も一覧に残る場合があるため、最後に利用した時点と現在の有効性を照合する。対応の要否を決めた根拠を残せば、続報が出たときに調査範囲を修正できる。
運営会社。RO合同会社
ポッドキャスト燎RYOU課 ポッドキャスト
ポッドキャストを聴く →