承認した操作と、保存される情報を分けて考える
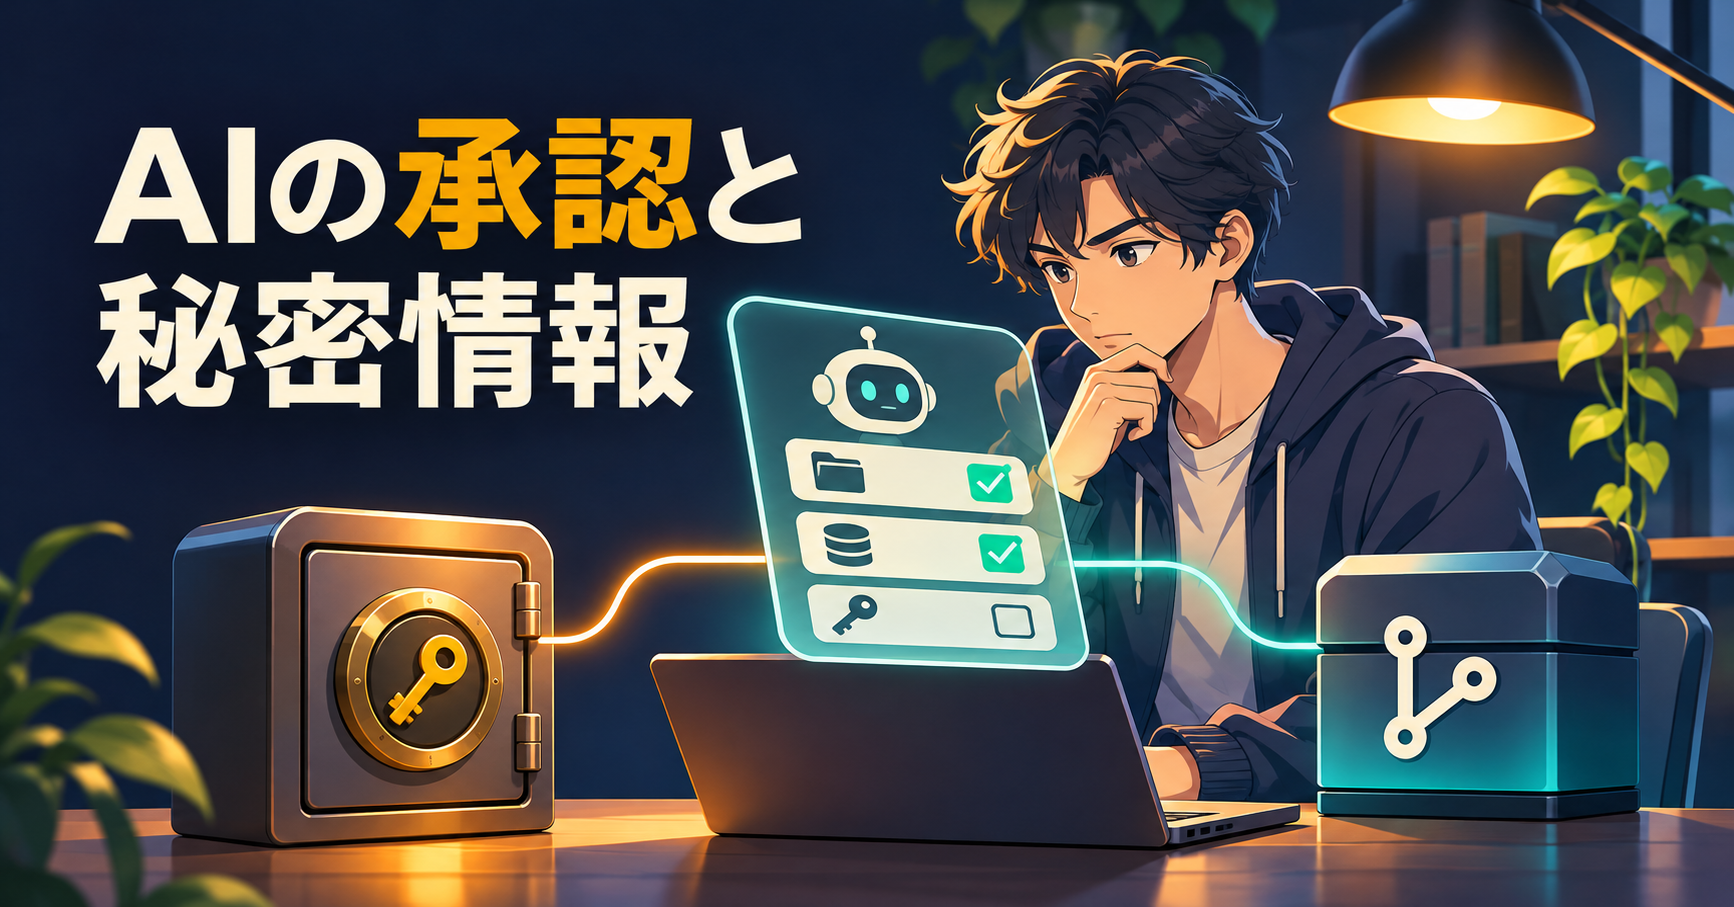
開発用AIが端末上の操作を提案するとき、承認画面には、その場で一度許可するか、同種の操作を今後も許すかという選択肢がある。後者を選べば確認の手間は減る。一方、判定に使うルールは設定として保存される。セキュリティ企業のApiiroとGitGuardianは、Claude Codeのローカル設定に秘密情報が残り、そのファイルが公開リポジトリに含まれた事例をそれぞれ報告した。
この問題を「AIが秘密を勝手に送信した」と捉えると、対策の場所を誤る。問題の中心は、承認のために保存した情報と、プロジェクトを共有する際に持ち出される情報の境界だ。設定ファイルが作成された時点、履歴に記録された時点、公開された時点は別々に調べる必要がある。現時点のファイルだけを見て無事だと判定すると、過去の公開を見落としうる。
調査数字が表している範囲
Apiiroは、11月1日から3日までに調べた設定ファイル104,185件のうち、1,122件に本物と判定した秘密情報があったと報告した。資格情報が現在も使えるかどうかは検証していない。GitGuardianは別の期間と検出方法で公開データを集計し、検出時点で有効だった秘密情報が5,343件あったと報告した。両者は母集団も集計単位も異なる。合算して事故件数を出したり、Claude Code利用者全体の割合を推定したりする用途には使えない。
公開リポジトリで秘密情報が見つかったことは、第三者が実際に利用した証拠とは別だ。公開から検知までの時間や、資格情報が指すサービスの操作範囲によって、調査対象が変わる。読み取りだけが可能だった場合と、データの変更や請求を伴う処理まで可能だった場合では、同じ「一件」でも確認すべき影響が違う。
端末の設定だけに頼らない
承認ルールには操作を識別するための文字列が入る。その文字列自体に認証値が混ざれば、確認の履歴に秘密が残ることになる。接続情報は認証情報の管理機構から必要な処理へ渡し、承認画面や実行ログ、設定の差分に実値が出ない設計を優先したい。アカウントは用途ごとに分け、利用先と操作を絞る。開発用の値を本番でも使うと、端末の設定ミスが広い範囲に波及する。
Gitの除外設定は新しいファイルの混入を抑える助けになる。既に追跡しているファイルや公開済みの履歴に対しては、別の確認が要る。共有用テンプレートを作る場合も、使い込んだ端末設定をそのまま複製するのではなく、承認ルールを確認した上で、必要な項目だけを新しい設定に移す。個人のPC、会社の管理端末、委託先の環境で同じ設定が効くと想定しないことも重要だ。
日本の開発チームで持つべき責任
最初の点検対象は、自社が管理するリポジトリと配布物でよい。端末にある設定、Gitが追跡する設定、CIが取り込む設定を見分ける。検査結果を課題管理システムに転記するときは、認証値の実物を貼らず、対象サービス、鍵の識別子、検出場所、処置担当を記録する。委託契約では、誰が資格情報を発行し、誰が失効できるかを明示すると、公開が見つかったときの初動が速くなる。
公開が確認された場合の優先順位は、影響しうる資格情報の失効・交換と、利用履歴の確認だ。ファイルの削除や履歴整理だけでは、既に複製された認証値を無効にできない。逆に、交換直後に業務を止めないためには、接続先を洗い出し、動作確認と旧値の停止を計画する必要がある。対応記録には、いつからいつまでが調査対象か、何を確認できたか、何が判定不能かを残す。検査で候補が出なかった場合も、検査した場所と期間が分かる記録にしておけば、後で範囲を広げられる。
承認の便利さを維持するには
すべての操作を毎回止めると、担当者が承認画面を読まなくなる。定型で影響の小さい操作には、目的と範囲が明確なルールを用意し、外部送信や本番変更には確認を残す。ルールを追加した理由と期限を、担当者が後から確認できる状態にしておく。AIが提案する操作、承認として永続化する情報、共有可能な設定の三つに、それぞれ管理責任を置くと、効率と点検を両立しやすい。
一次資料と参考報道。Apiiroの調査・GitGuardianの調査・イノベトピア
配布物はGitと異なる境界を持つ
GitGuardianは公開コンテナイメージでも秘密情報を検出した。作業ディレクトリのファイルを取り込むビルドでは、Gitで追跡していないローカル設定が配布物に入る場合がある。共有リポジトリに存在しないという確認だけでは、公開済みイメージ、添付ファイル、バックアップを調べたことにはならない。制作物の配布方法が複数あるチームは、どの経路が作業中のファイルを読み込むかを、配布手順ごとに記録しておくとよい。
イメージに含めるファイルを明示し、生成されたイメージそのものを検査する工程を置く。開発端末でしか使わない設定が配布先に必要かをレビューし、必要な設定にも実値を入れない。例えばコードとドキュメントが同じ場所から配布されても、それぞれのビルドで取り込む範囲は違う。確認対象をソース、履歴、実際の配布物に分けると、対応の抜けを説明しやすい。誤って公開された鍵は、複数のタグに同じ内容が残っていても一つの鍵として失効できる。逆に同じ場所に複数種類の鍵があれば、発行元ごとに処置が必要になる。
設定の更新をレビューできる単位にする
承認ルールを個人の作業効率だけで判断すると、社外共有の前に誰が見直すかが曖昧になる。会社で共通化するなら、読み取りと更新の権限を分け、プロジェクトで使うツールと、個人が試すツールも区分する。担当交代時に、前の担当者の許可が現在の業務で必要かを確認する。既に使わなくなった連携やテスト環境の権限が残っていれば、その削除は将来の確認負担も減らす。
承認履歴を監査に使う場合、設定ファイルの中身をそのまま収集する設計では、監査側が新たな保管先になってしまう。必要なのは、どの種類の操作を誰がいつ許可し、どの業務に使うかという情報である。記録の範囲を決め、実値は保存対象から除外する。レビューでは「許可したこと」だけでなく、保存した情報の行き先まで説明できることを合格条件にしたい。
検出と改善の進捗を分ける
計測するなら、検査を通した配布物の比率、秘密情報を検出してから交換までにかかった時間、交換後に接続試験まで済んだ割合などを選べる。検出件数が増えるのは検査範囲が広がったためかもしれず、数だけで安全性の悪化を断定しない。交換が終わった件でも、公開された期間の利用状況をどこまで調べられたかは別に残す。最終的に、作業者が毎回注意深く操作することだけに依存しない工程を作れるかが、組織としての対策の評価になる。
数字を比較するときは公開経路と期間を明示する
GitGuardianの集計は、公開時のコミットを継続的に観測しているため、後から削除された版を含む。一方、Apiiroは特定期間に取得したファイルと履歴を調べた。どちらも問題の存在を示すが、最新の状態と過去に公開された状態を同じものとして数えていない。調査時点で使えた鍵も、今使えるとは限らない。数字を部内で引用するときは、対象期間、公開場所、実値の有効性をどのように判定したかまで併記したい。
報告で扱った公開リポジトリに当てはまらない会社でも、作業用の設定が自社の成果物に入る経路は確認できる。社内だけで使うリポジトリには、社外公開とは異なるアクセス制限があるが、閲覧者が多い場合や、外部委託先に複製を渡す場合もある。公開の有無だけで評価を終えず、誰に渡ったか、いつまで使えたか、その後に交換したかを追えるようにする。
導入後の試験には、実際の鍵を用いない模擬データが使える。意図した作業が許可されるか、不要な確認が減ったか、共有予定のファイルに秘密に見立てた値が残らないかを、別の観点として確認する。こうすれば、安全の仕組みを変更した結果を、作業の便利さと情報管理の両面から確かめられる。
運営会社。RO合同会社
ポッドキャスト燎RYOU課 ポッドキャスト
ポッドキャストを聴く →