社員PCのAIを見つけた後、誰の権限で動くかを確かめる
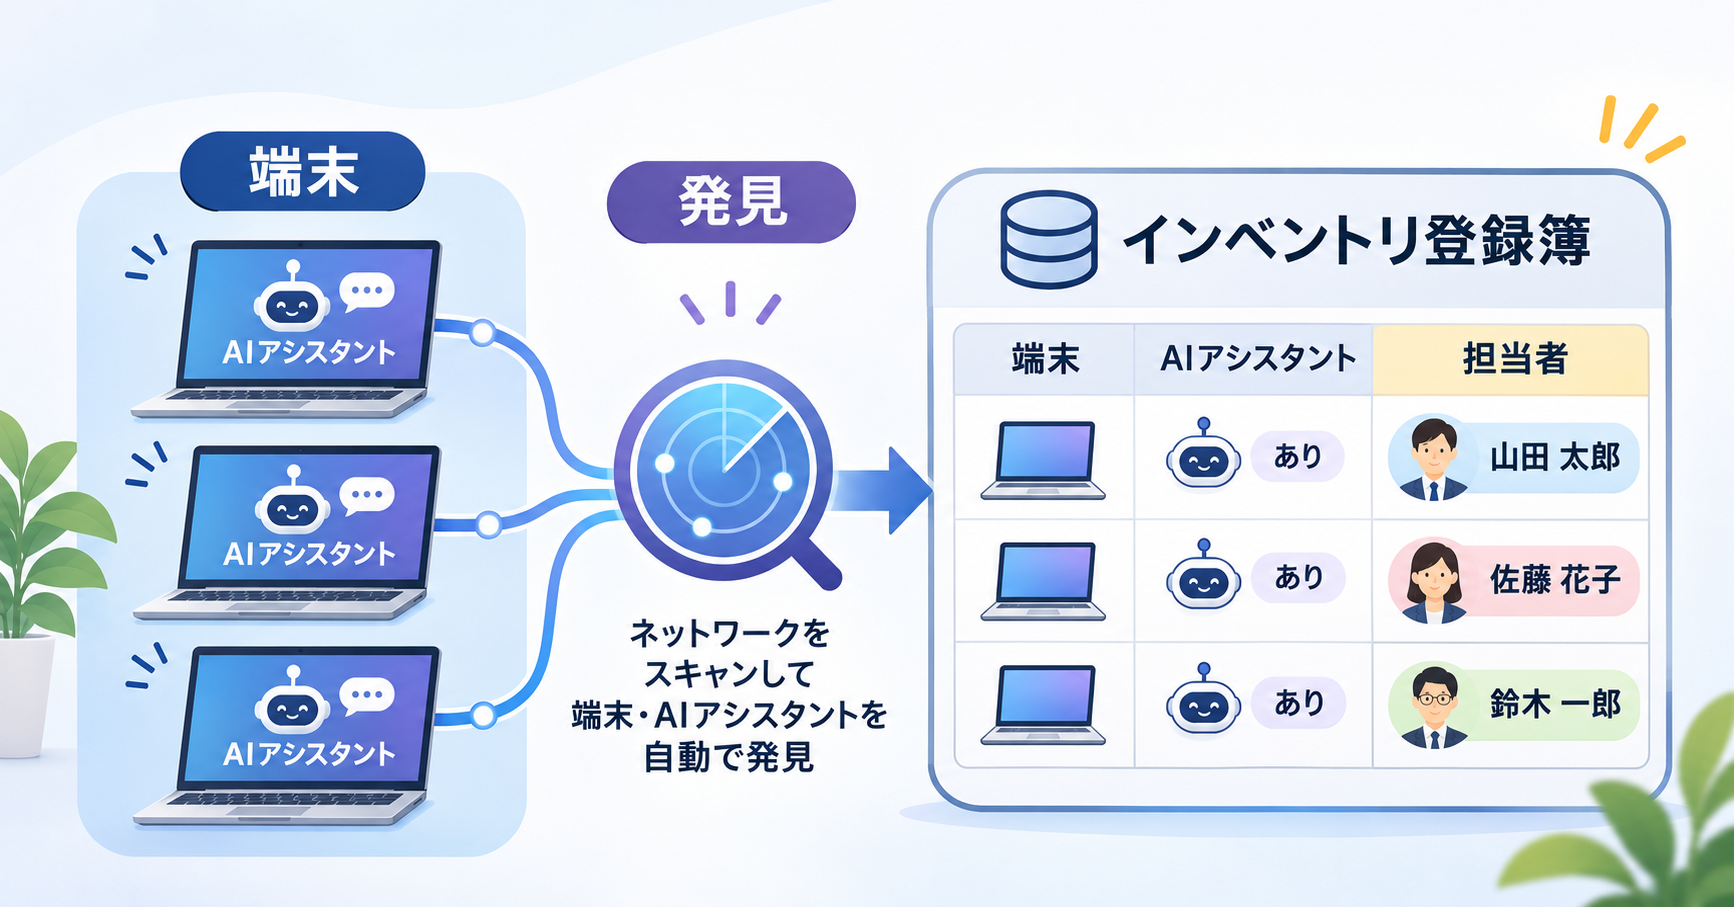
Microsoftは11月17日のIgnite 2026で、社員の端末やクラウドで動くAIエージェントを見つけ、登録し、権限と活動を管理する機能の拡充を発表した。対象にはClaude CodeやGitHub Copilot CLIなどのローカルエージェントが含まれる。企業が考えるべき問いは、AIツールの利用者一覧を作れるかに加え、どのAIがどの情報に触れ、必要なときに誰がアクセスを止められるかだ。Microsoft Agent 365の公式発表
端末台帳だけでは分からないこと
従来の端末管理では、PCの利用者とインストールされたアプリを記録する。ところが同じAIツールでも、利用するモデル、接続するMCPサーバー、読み書きするフォルダー、委任した権限が違えば影響範囲が変わる。営業資料の整理を任せたAIが、顧客一覧とメール送信の両方に接続できる場合は、下書きだけを扱う場合より多くの確認が要る。これは特定企業で発生した事件ではなく、権限設計を考えるための例だ。
MicrosoftはDefenderやGlobal Secure Accessを通じたローカルエージェントの発見と、Entra Agent IDの付与を説明している。発見の対象範囲と、ID付与・ポリシー適用に対応する組み合わせは個別に確認する必要がある。登録された名前が同じでも、管理外の端末や別の接続先まで一括で制御できると考えず、実際に観測できた範囲を台帳に残す。Microsoft Securityの発表
例として、見積書作成のAIを棚卸しする
従業員が商品資料から見積書の下書きを作る場面を考える。端末のアプリ一覧ではツールの存在を確認できても、AIがどの共有フォルダーを読めるか、外部サービスへ内容を渡すか、完成物を送信できるかまでは分からない。棚卸しでは、端末名と利用者の欄に加え、接続先と操作の種類を記す。本人が仕事で使うと申告した範囲と、実際に使える権限に差があれば、理由を確認する。
ここで登録単位も決める。同じ社員が複数業務にAIを使っている場合、業務ごとに接続先が違うなら、停止したい範囲を区別できるようにする必要がある。利用者名だけの一覧では、顧客資料を読む仕事だけを止めたいのに、開発用の仕事も一緒に止まることがある。個別の仕事と権限の対応が分かれば、影響を確認して対応できる。
Agent IDと人のアカウントを結び、権限を追跡する
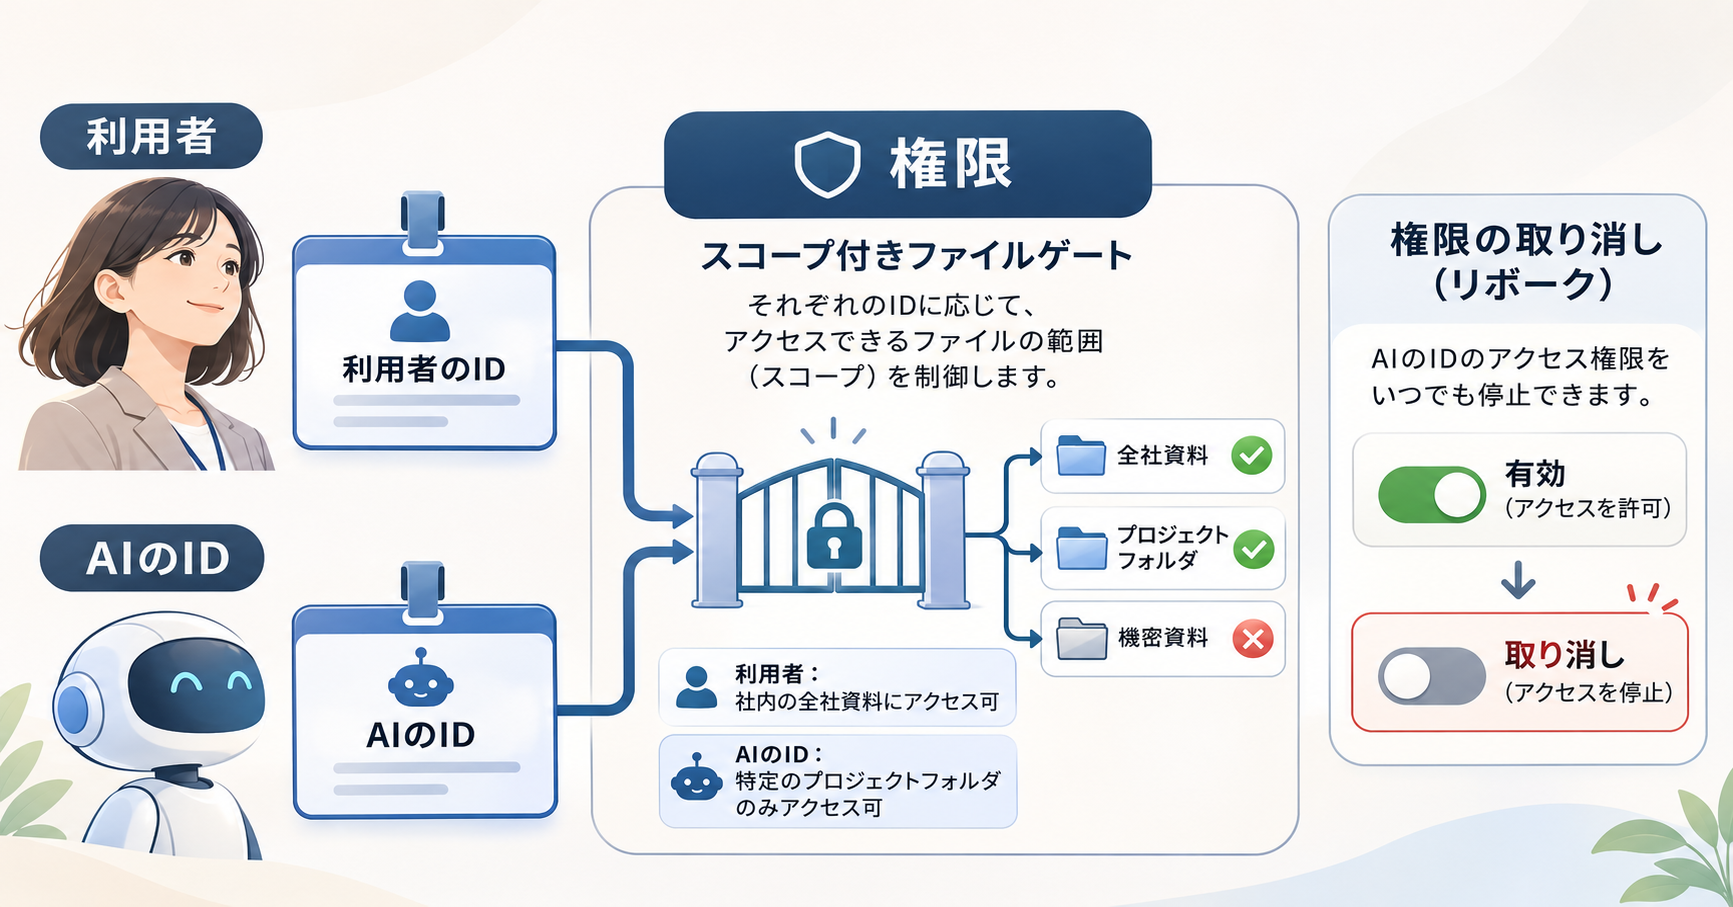
Entra Agent IDは、AIエージェントの認証、認可、ライフサイクル管理などを扱う枠組みだ。Microsoftの解説は、エージェント用のIDと、その作成のひな型に当たるブループリントを説明する。人のIDだけでAIの仕事を追う場合、同じ社員が直接操作したのか、委任したAIが動いたのかが曖昧になりやすい。AIの活動に対応するIDがあれば、権限とログを関連づける入口ができる。Entra Agent IDの公式解説
「登録した」と「制限を適用した」の間
ただし、IDの存在だけでは利用範囲は決まらない。どの業務に使うか、誰が担当するか、どのリソースへのアクセスを必要とするかを決め、対応した制御を設定する。たとえば見積書を作るエージェントなら、商品表の読み取り、見積書の保存、メール送信を別々の権限として確認する。商品表だけを読む試験で安全だったとしても、送信を加えた後の挙動まで検証したことにはならない。
発見の記録、IDの登録、アクセス制限の適用結果、実行ログを一つずつ照合する。社員本人のアクセスを保ったまま、リスクのあるエージェントだけを制限できるかは、導入時に確かめたい条件だ。IDを介した制御が及ばない接続先が残っている場合、その情報も管理範囲の外として記録する。既存のAI基盤での認証情報管理でも、資格情報の所在と利用先を結びつける重要性を扱った。
この仕組みは、共有アカウントでまとめて操作する方法と比較すると、担当を追えることと、停止対象を絞れることに利点がある。一方、IDの数だけ増やして担当者が不明なら、退職・異動時の見直しは進まない。導入の効果は台帳の行数に加え、停止に要した時間や、権限の見直しが完了した割合で測ると、業務に即した評価になる。
担当が異動したときに残る三つの仕事
AIの技術上の所有者、業務の必要性を判断する人、事故時に対応する人が同じとは限らない。運用台帳では役割ごとの連絡先を記し、異動時に後任へ引き継げるようにする。エージェントがまだ動いていても、業務として必要か分からなければ権限を維持する判断ができない。最終利用時刻と利用目的を一緒に残すと、使われていない仕事を見直す入口になる。
停止した後には、保存済みの下書きや連携先のデータが残ることもある。アクセスを止めたこと、保管データの扱いを決めたこと、後任が必要な仕事を再開できることは、それぞれ別に確認する。利用者の退職だけをきっかけに全体を整理するより、期限や最終利用の記録を使い、定期的に確認する方が担当不明の仕事を見つけやすい。
一般提供、プレビュー、将来予定を分けて導入計画を作る
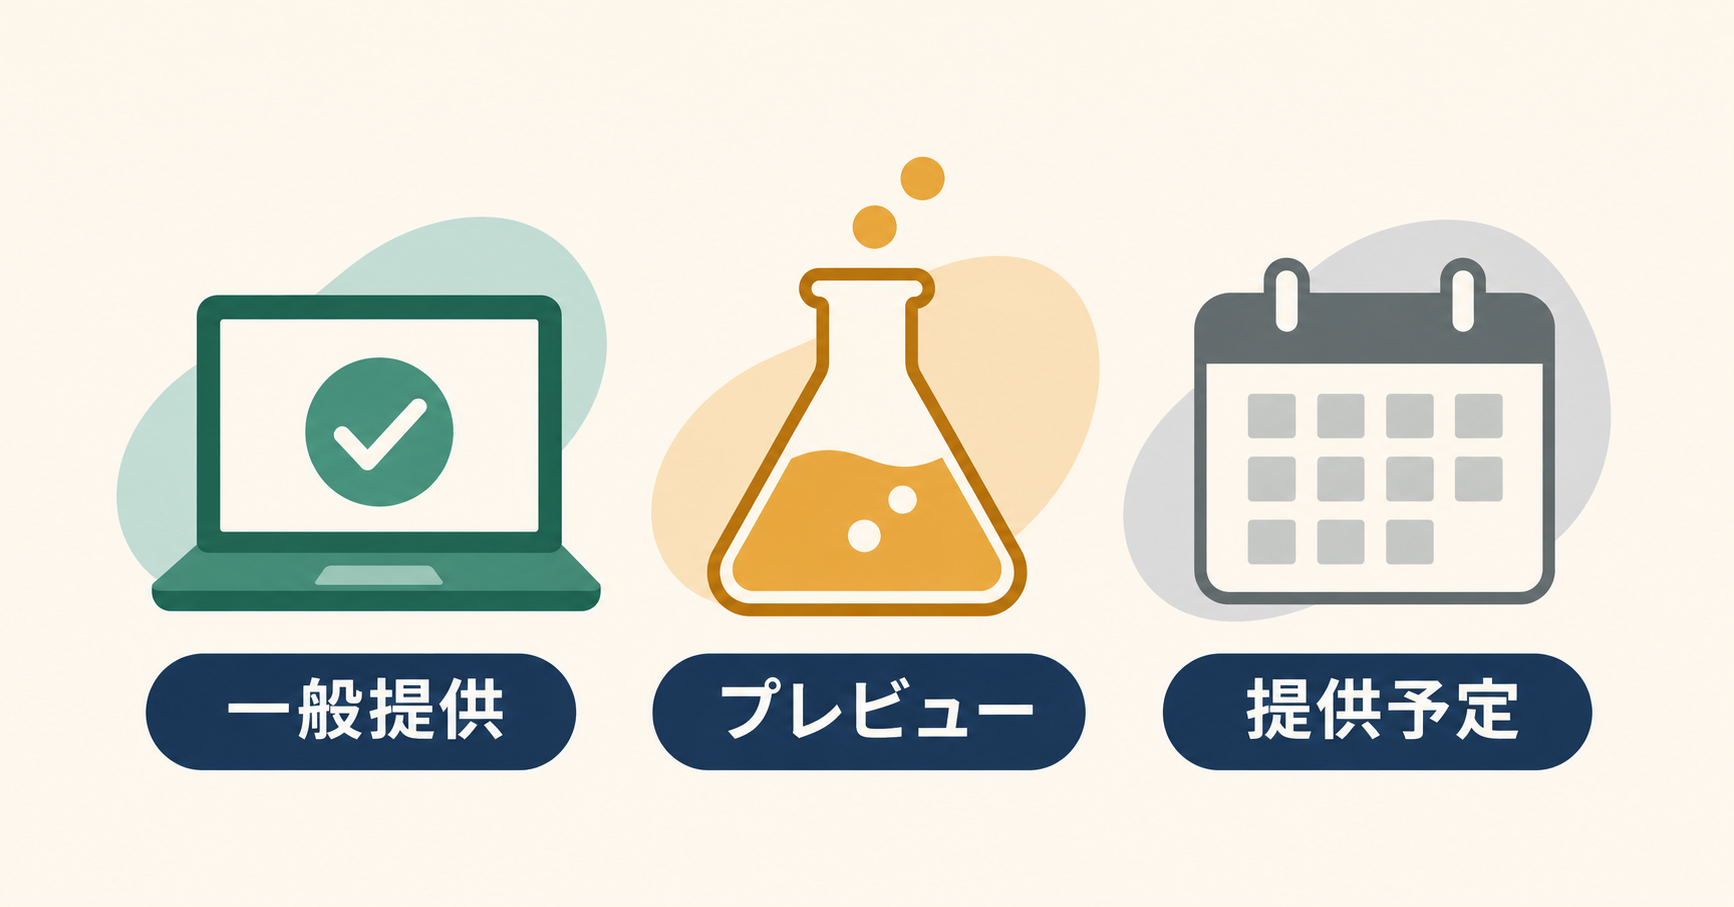
Igniteでは多数の発表が同時に出るため、「Microsoftが発表した」という事実と、自社で今使える機能を区別して読む必要がある。Agent 365の発表では、ローカルエージェントに対するEntra Agent IDの適用などにプレビューの表記がある。接続プラットフォームによって機能が異なり、展開が段階的に進むものもある。導入計画には、必要な機能の提供状態、契約条件、対象端末、担当部署を一行ずつ書く。
セキュリティ製品全体の提供開始との違い
Microsoft Securityの発表では、Perceptionに含まれる一部の調査・対応エージェントを一般提供とする一方、動的な権限やリスクに応じた制御には限定プレビューの項目がある。データ保護でも翌年1月に向けた提供予定を記している。製品群の一部が一般提供になっても、ローカルAIの管理に必要な全機能をすぐ組み合わせられるとは限らない。既存のDefenderを導入済みというだけで追加機能が有効になっていると判断しない。
Entraの説明には、Agent IDの基盤と、エージェントへセキュリティ機能を広げるためのAgent 365の条件も載る。中小企業では、契約を増やす前に、現行のプラン、対象ユーザー、必要な追加条件を管理者が照合すると手戻りを減らせる。一般公開された資料の範囲では、自社テナントへの展開日や最終的な見積額までは確定できない。
比較対象として、手作業の利用台帳でも担当者や承認範囲は記録できる。製品導入が加える価値は、発見や活動の観測を継続し、対応する制御へ結びつける部分にある。小規模な組織では手作業の台帳を試験時の正解表として使い、発見漏れ、重複登録、担当者の誤りを照合してから展開する方法が考えられる。AIガバナンスと台帳の対応関係も参照できる。
導入判断の表で、空欄にしない項目
製品資料を読む担当者と業務担当者は、必要な操作から逆に機能を選ぶ。見積書の下書きに使うなら、対象端末での発見、仕事の登録、フォルダーへのアクセス、実行ログ、権限の解除を順に確認する。各行に提供状態と確認日を付け、実際に試せたか、文書だけで確認したかを記す。これなら、プレビューで使える機能が後から増えたときも、どこを再試験すべきか分かる。
予算を見積もるときは、必要なユーザーの範囲、管理する端末の条件、追加契約、運用担当の工数をまとめる。人の管理者が対応する工程は、製品を契約しても消えるとは限らない。台帳の更新、誤検出への対応、ログの保管と閲覧権限を誰が受け持つか決めておく。導入済みのMicrosoft製品を生かせるかは利点になるが、現在の契約で必要な機能が使えることを見積もりの前提として確認する。
小さな会社は「停止できた証拠」まで試験する
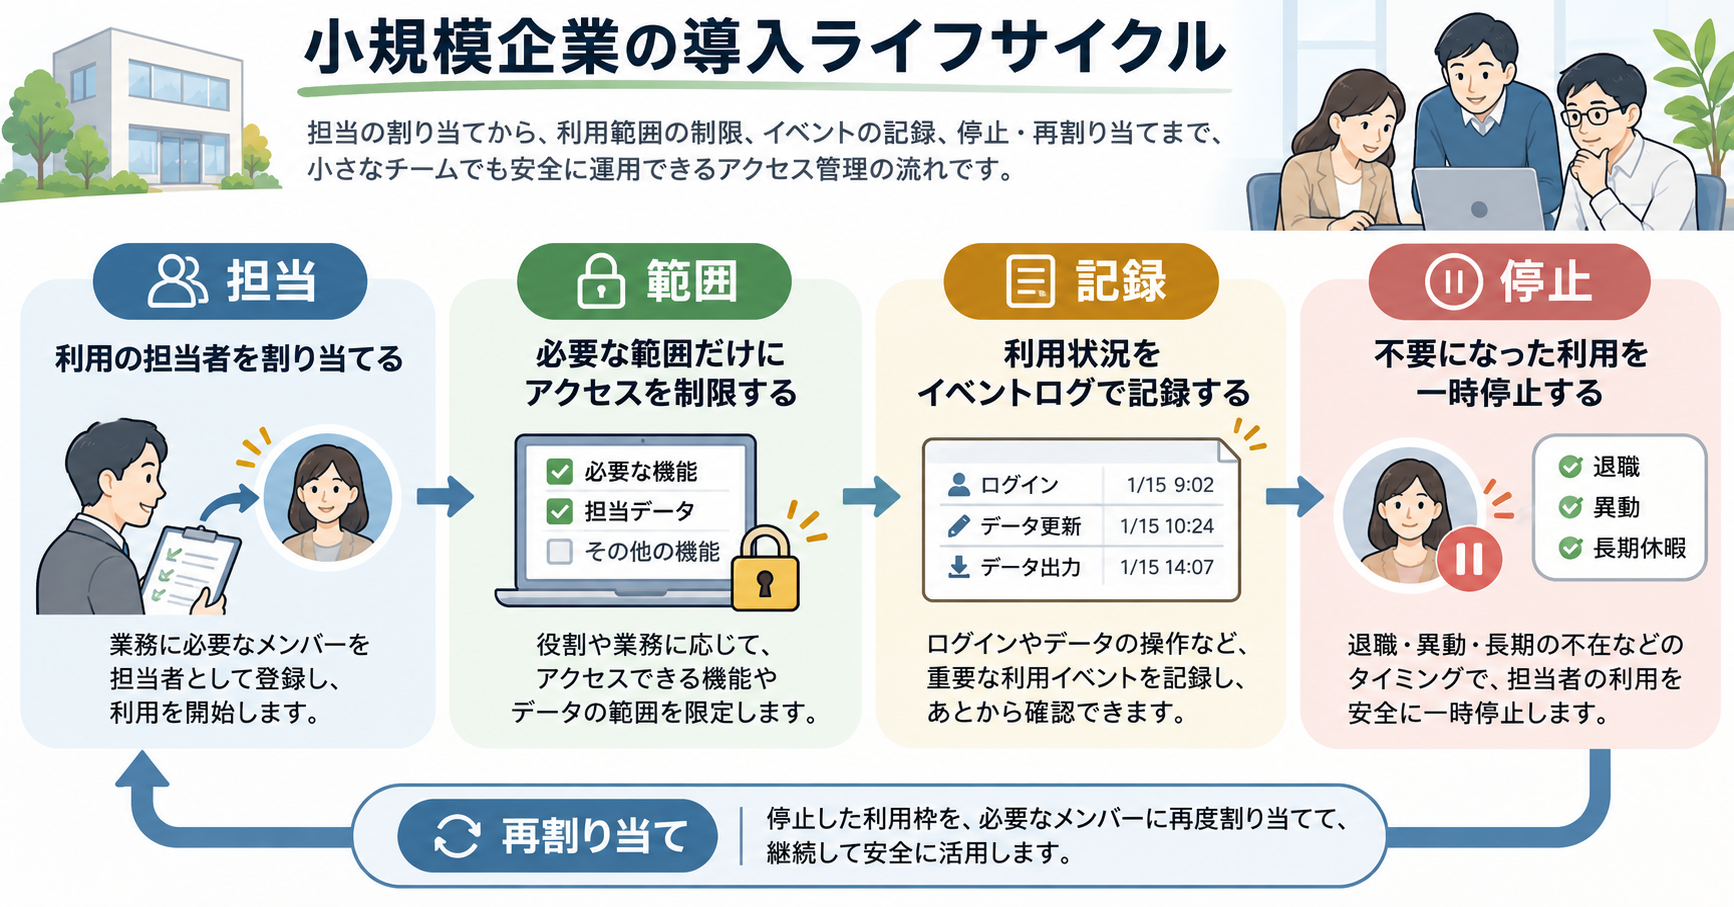
最初の試験は、管理済み端末と一つの業務で行う。AIの表示名、利用者、業務担当、接続先、許可した操作、情報の保存先を台帳に記録し、検出された内容と比べる。文書整理なら読み取りと下書き保存までに範囲を絞り、試験用の資料で行う。その後に許可を外し、対象の仕事が実際にアクセスできなくなったかを確かめる。画面上の設定変更と、リソース側での拒否を両方確認すると、停止の範囲を判断しやすい。
ログにも出所を残す
AI自身が「処理した」と返答したこと、端末が記録した操作、接続先が返した処理結果は、それぞれ別の証拠だ。文書更新なら変更履歴、メッセージ送信なら送信先サービスの記録を突き合わせる。モデルの発話だけで正常終了にすると、途中のエラーや対象違いが残ることがある。
Microsoftが発表したAI Transparency Initiativeも、AIの動作を独立した記録で検証できるようにする方向を掲げる。この取り組みの発表自体は、個々のモデルの内部動作がすべて可視化されたことを意味しない。現場では、観測できる行為と観測できない部分を明示し、重要な操作はリソース側の記録を残す設計が必要だ。透明性への取り組みの公式発表
試験には、停止前から実行中だった仕事と、停止後に始める仕事の両方を入れる。接続先のセッションや委任権限によって反映の仕方が違う可能性があるため、管理画面で停止を押した時刻と、リソース側で拒否を確認した時刻を残す。端末のネットワーク状態などで記録が得られなかった場合も、その区間を未確認として保存する。
ログは必要な証拠を得る範囲で収集する。見積書の処理結果を確認するために、全顧客の原文を管理台帳へ集める必要があるとは限らない。対象文書の識別子、操作の種類、成否、確認担当の記録で足りる場面を先に整理する。閲覧できる担当者と保管期間を決める作業も、エージェントへ渡す権限の設計と一緒に扱いたい。
担当者を特定できない、許可の解除が実行先へ反映されない、顧客情報を含むログを過剰に収集してしまう場合は、適用範囲を広げる前に直す。本稿では公開された公式文書の提供状態と権限の仕組みを照合した。Microsoftの管理テナントへの導入や、実機での検出・遮断試験は行っておらず、検出精度や停止時間の実測値は示していない。
本メディアはRO合同会社が運営する。題材の参考はイノベトピアのMicrosoft Ignite記事。出典は本文中のAgent 365の発表、Securityの発表、Entra Agent IDの解説、AI Transparency Initiativeの発表。製品の説明と編集部が提案した試験手順を区別して記載した。
PR
ElevenLabs →