AIが使われた攻撃を、ツール名だけで理解しない
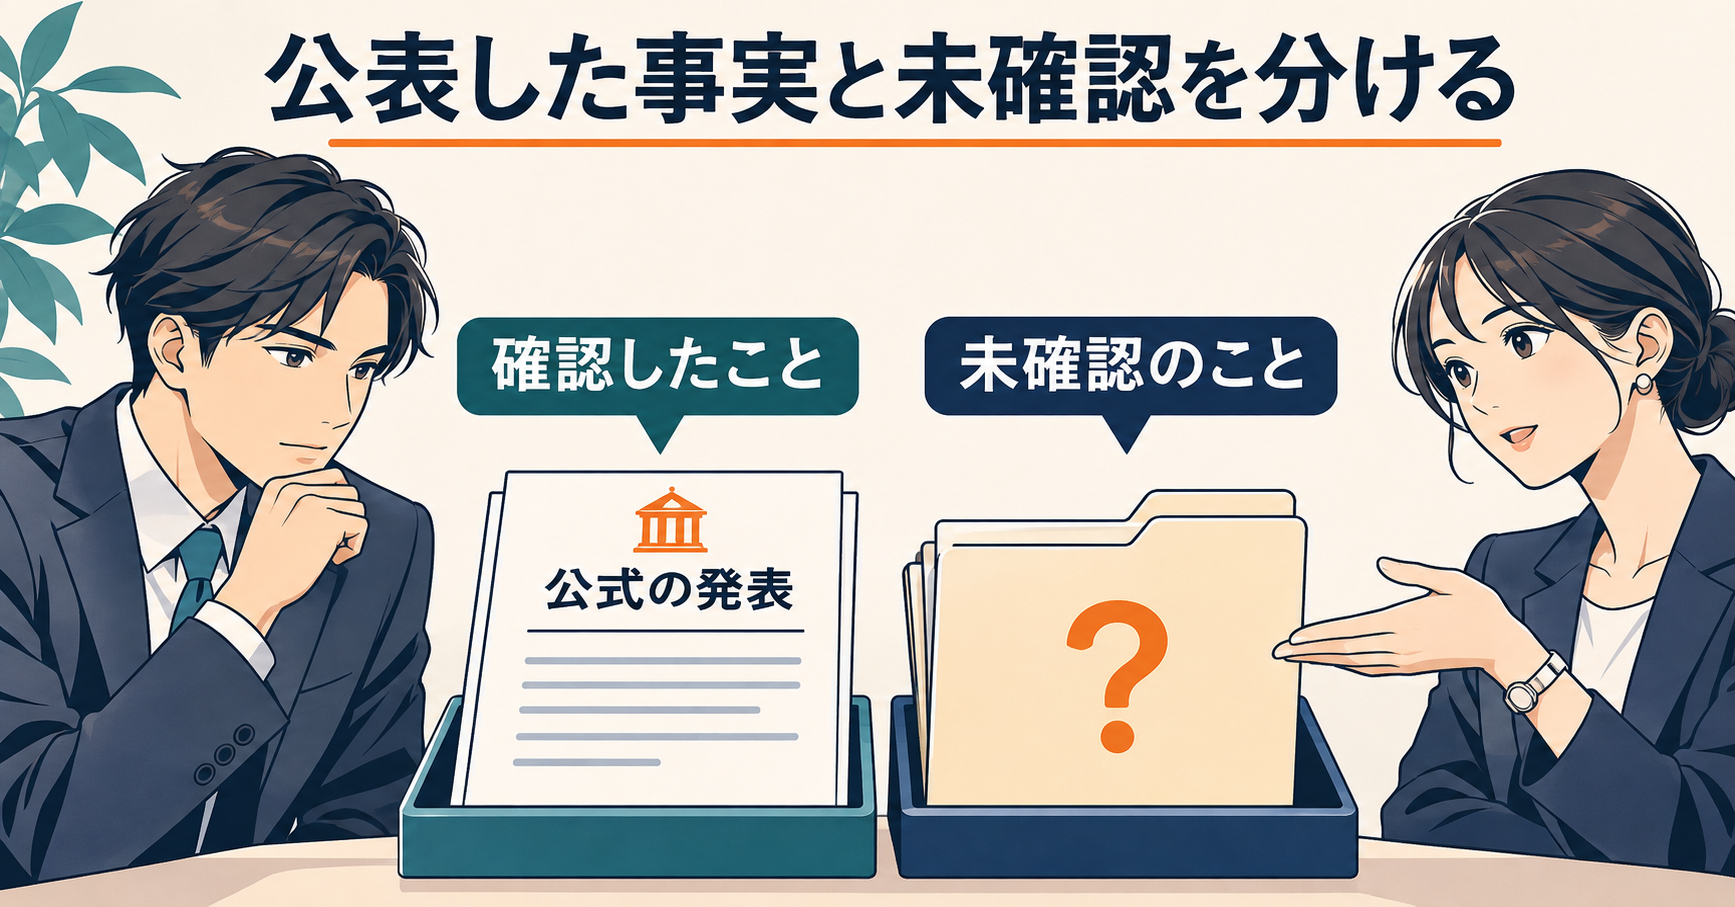
欧州委員会が公表したサイバー攻撃から、日本の小さな会社は何を学べるのか。本稿の問いは「攻撃に使われたAIを特定できなくても、先に直せる防御は何か」だ。確認できた事実、別の組織が観測した攻撃の特徴、編集部による業務への応用を分けて考える。AIという言葉だけで、侵入経路や被害まで分かったことにしない。
欧州委員会の11月19日の会見記録では、10月22日に攻撃を検知し、初期調査を経て26日に確認したと説明している。予防措置として複数のアプリケーションを止め、その大半を復旧したという。報道官は公開されているAIツールの悪用を認めた一方、攻撃者や規模について結論を示さず、調査が続いているとした。
「証拠を検出していない」は、何を対象にした説明か
職員全体に及ぶデータ侵害の証拠は、その調査段階では検出していないという説明だった。これを「漏えいは一切なかった」と言い換えると、対象と時点の限定が失われる。反対に、アプリケーションを止めた事実だけで、そこから個人情報が持ち出されたと断定することもできない。停止は予防措置である場合があり、侵害の確定範囲とは違う。
会見はARTEXという製品名を確認するものでもない。CERT-EUの11月5日の分析は、その支援対象で観測したAI利用活動にARTEXが関わった可能性が高いと述べているが、これは別の範囲・別の日付の分析だ。二つを並べて読む際、推定の対象を今回の個別事件へ自動的に移してはいけない。
この違いは、社内の事故報告でも役立つ。「何が止まったか」「誰が何を確認したか」「まだ調べていること」を分ければ、未確定の原因に対する修正だけで対応を終える危険を減らせる。原因を慎重に扱うことと、必要な予防措置を先延ばしにすることは同じではない。
目立つサイトより、管理されていない入口を探す
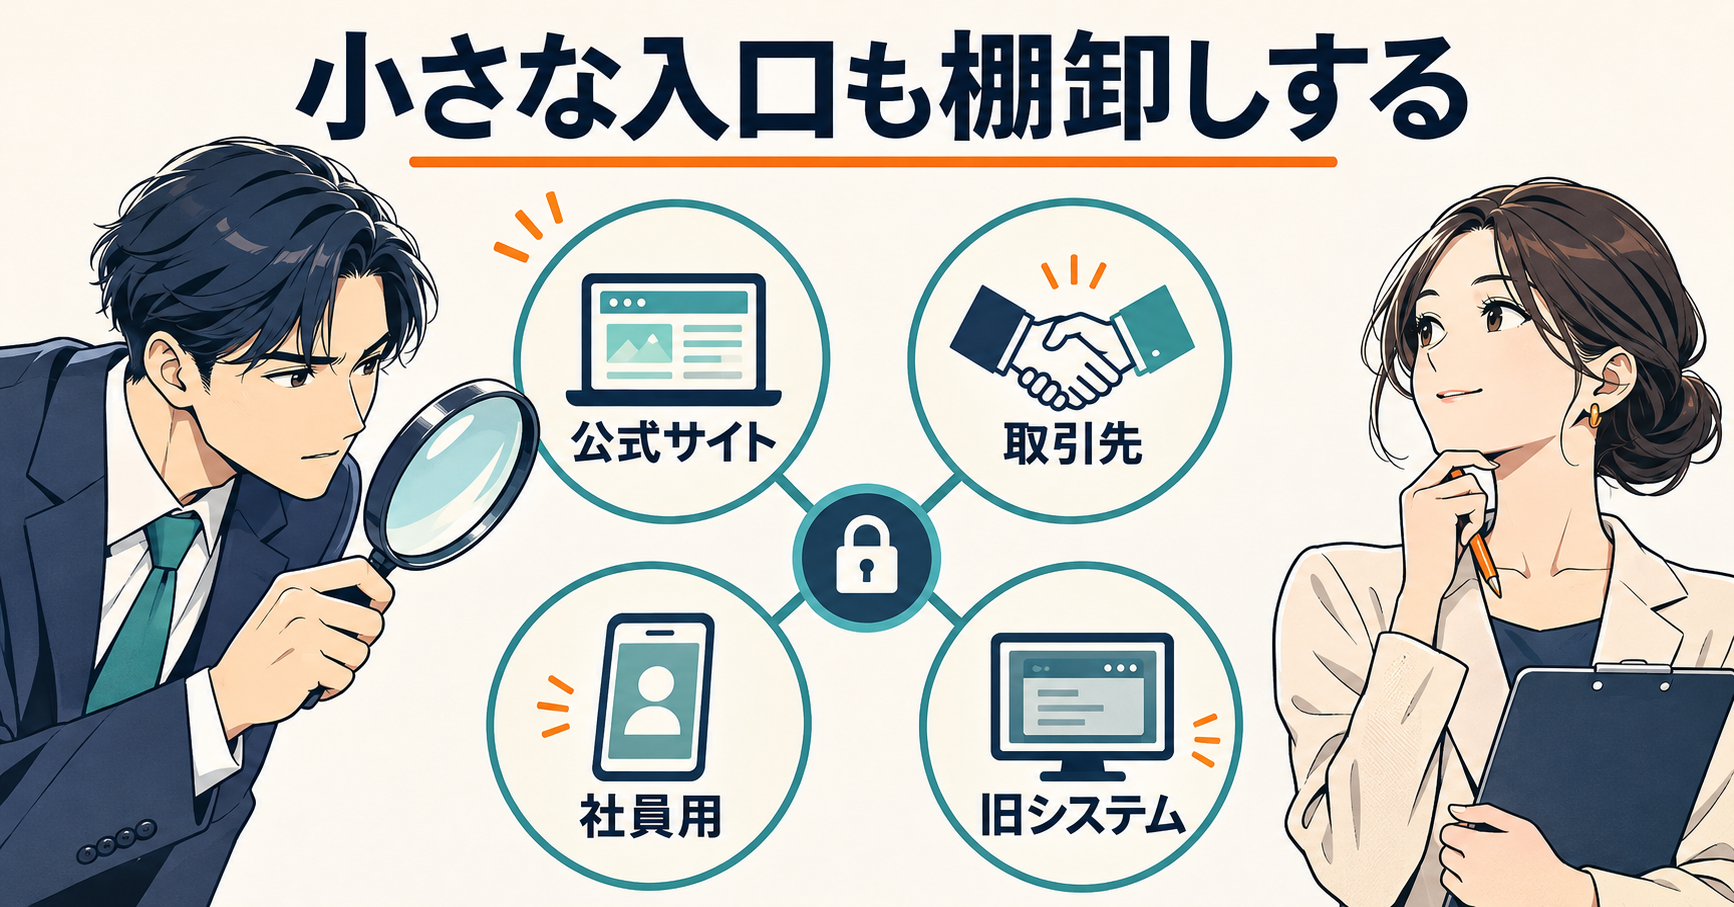
ARTEXをめぐる警告の重要点は、AIが未知の弱点を必ず発見するという話ではない。CERT-EUは、設定の不備を広い範囲で試し、人の時間の制約から調べ切れなかった経路を継続して探索できることを指摘している。小さな不備が単独では軽く見えても、別の権限や情報とつながれば影響が変わる。ここでは侵入方法を再現せず、防御側が確認する対象を整理する。
棚卸しの単位を「ホームページ一つ」で終わらせない
FBIが11月13日に公表した注意喚起は、インターネットへ公開する資産の把握に、取引先ポータル、社員向けアプリ、古いサービス、第三者との連携も含めている。会社のトップページだけを点検しても、採用時に作った応募フォームや、以前の委託先が残した管理画面が別にあれば、公開範囲の全体を見たことにはならない。
以下は編集部が設定した会社の例だ。会社案内サイトは制作会社、見積もりフォームは営業部、保守受付は別の委託先が管理しているとする。各担当が自分のサイトは把握していても、退職者の管理アカウントや、使わなくなった連携の有効状態まで一人で説明できるとは限らない。最初に必要なのは新しい防御AIの購入より、URL、用途、管理者、利用者、更新方法を一つの台帳へ結びつける作業になる。
台帳には「公開が必要か」も入れる。誰でも閲覧する会社案内と、限られた担当者だけが使う管理機能では、外部から到達できる必要性が違う。公開をやめる判断は、ページを削除するだけでは済まない。業務への依存、代替手段、管理者の接続経路を確認してから変更する。本稿は実際の読者の環境へ接続したり、設定を変更したりしていない。
ログは量だけでなく、調べたい問いに対応させる
「ログを取っています」という回答だけでは、事故後に役立つか分からない。誰の権限で、どのデータへ、いつアクセスしたかを追えるのか。異常な操作と通常の保守を区別できるのか。時刻とアカウントと操作対象を対応付けられるかが重要になる。国内のサイバー緊急対策を扱った記事と同様に、機能の有無を担当者の確認手順へ落とす必要がある。
FBIの資料も、単独の痕跡だけでは侵害を示さない場合があると注意している。特定の接続先やファイル名が見つかったことを、そのまま攻撃者の特定に使うべきではない。ログを集める目的は、もっともらしい物語を作ることではなく、通常と異なる権限の利用や情報へのアクセスを説明できるようにすることだ。
正常なログインに見える操作も、権限の使い方を確認する
認証の失敗が多いかどうかだけを見る監視では、正しい認証情報を悪用した操作を見落とす可能性がある。FBIの注意喚起も、成功した認証と失敗した認証を分け、アプリケーションの資格情報の追加や、権限の変更を確認するよう示している。パスワードの推測を防ぐ対策と、既に許可された接続が何をしているかを調べる対策は、対象が違う。
編集部の確認例として、保守担当のアカウントが通常は設定画面だけを使うのに、顧客情報を大量に参照し始めた場面を考える。ログイン自体が成功していても、時刻、参照件数、接続元、権限の変更を合わせて調べる理由がある。ただし、件数が多いだけで攻撃と決めることもできない。通常の集計や移行作業だった可能性を、作業予定と担当者への確認から照合する。
少人数の会社では、すべてを自社だけで監視することが難しい場合もある。委託先との契約で、何の異常を誰が検知し、何時までに誰へ連絡するかを確認したい。検知の担当と、機能を停止する権限を持つ担当が違うなら、その連絡経路を試しておく。台帳に名前があるだけで、緊急時に必要な判断ができる状態とは限らない。
業務が戻った後も、調査と再発防止は残る
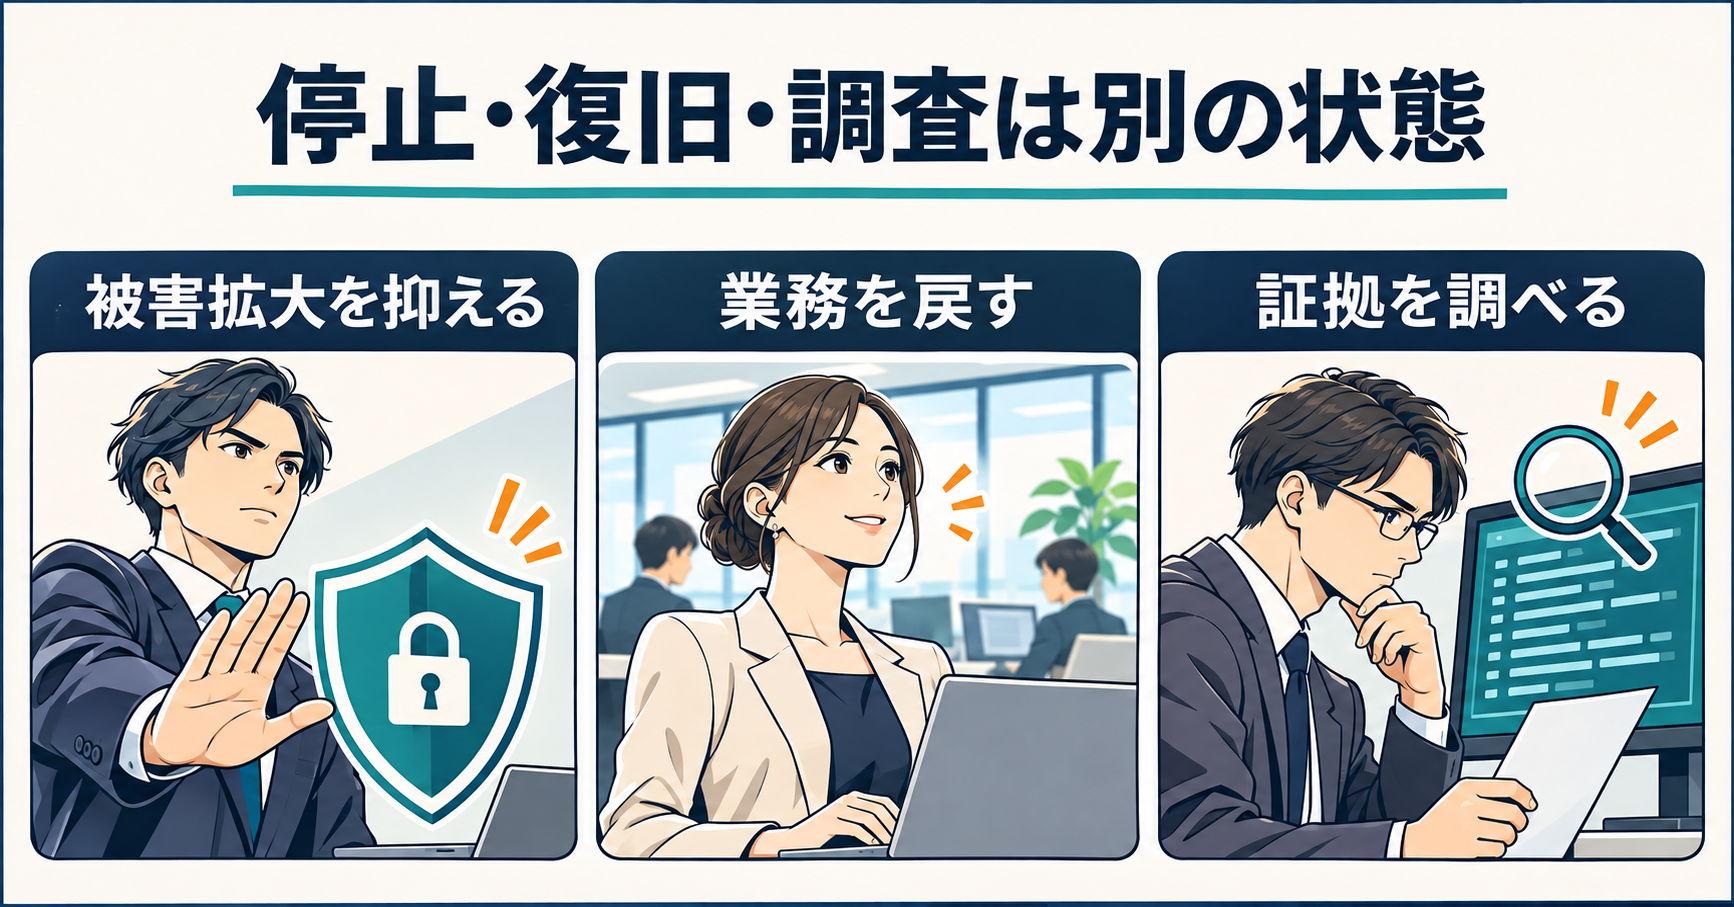
欧州委員会の説明では、多くのアプリケーションの復旧と、調査の継続が同時に語られている。これは矛盾ではない。利用者が再び業務を行える状態と、侵入経路や影響を調べ終えた状態は違う。日本の企業でも「画面が開いたので対応完了」としてしまうと、まだ残っている確認が担当から消えるおそれがある。
受付業務の停止を、三つの観点で考える
たとえば保守受付サイトで不審なアクセスが見つかった場合を、編集部の仮の例として考える。まず被害の拡大を抑えるために、必要な接続や機能を絞る。次に、顧客が問い合わせを届けられる代替経路を用意する。同時に、原因や影響を調べるための記録を保全する。この三つは一人の担当者が順番に完了できるとは限らず、依存する作業も違う。
代替経路を作るときも、止めたシステムのデータを無条件に別の公開場所へコピーすればよいわけではない。扱う情報、閲覧できる人、受付後の処理を確認する必要がある。復旧を急いだ結果、以前より広い範囲へ顧客情報を見せてしまえば、業務の再開と引き換えに別の問題を作る。事前の代替手順は、その場で判断しなければならない量を減らすためにある。
復旧の合格条件も具体化したい。ログイン画面を開けるだけなのか、受付から担当者への通知、処理結果の保存まで通るのか。テスト用の情報で一連の流れを確かめ、止めた機能と戻した機能を記録する。実在の顧客へ通知したり、試験のために本番の問い合わせを送ったりする必要があるかは、別途判断する事項になる。
公表する内容と、社内で保持する内容を分ける
利用者への説明では、確認済みの影響と、調査中の範囲、利用者に求める操作を明確にする。調査中だから何も言えないとまとめることも、未確定の原因を確定事項として伝えることも避けたい。一方で、防御の詳細や秘密情報まで公開する必要はない。公開用の説明と、調査担当へ渡す詳しい記録を分けることが実務上の整理になる。
ここで示したのは一般的な業務設計案であり、特定の事故の法的通知義務や期限を判断するものではない。実際の通知要否は、情報の種類と契約、適用される制度に応じて確認する。原因がAIだったかどうかで、顧客への影響を確かめる工程が不要になるわけではない。
防御AIを導入する前に、試験範囲と受け取り手を決める
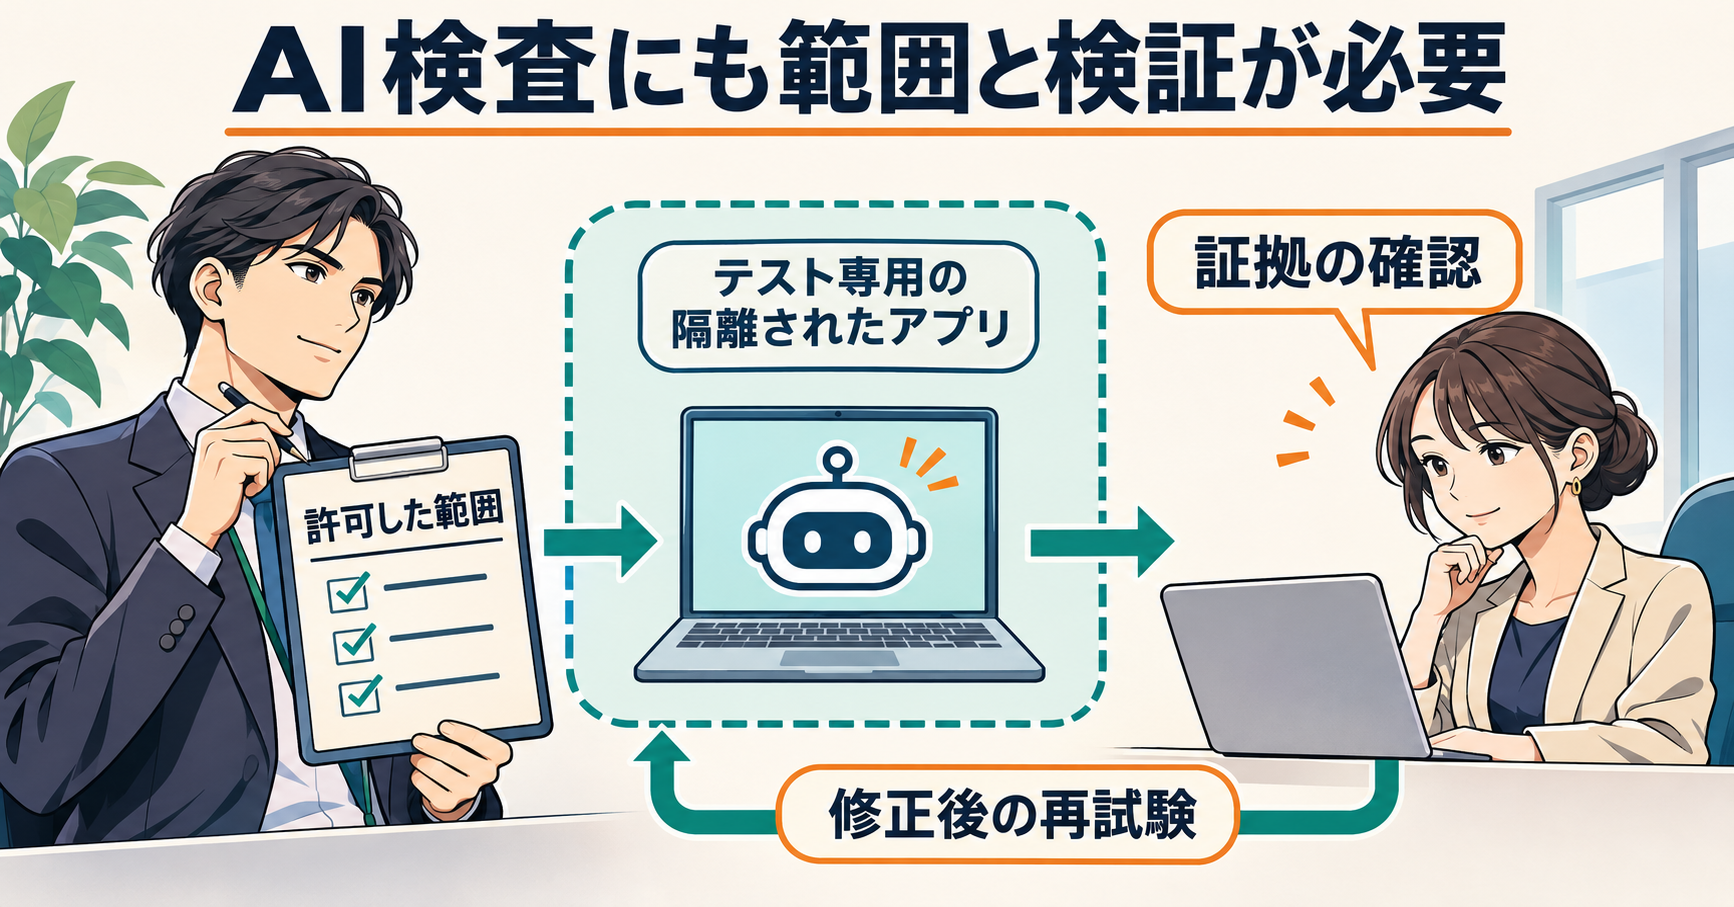
守る側のAIも、導入しただけで安全になるわけではない。CERT-EUが公開するVigiloは、ソースコードを使う方式と、コードがない対象を調べる方式を区別し、証拠と検証を重ねる構成を説明している。自社コードを修正できる場合と、購入したサービスの提供元に対応を依頼する場合では、検査後にできることが違う。
許可と、実際にできる操作を一致させる
検査の依頼には、対象の一覧だけでなく、実行してよい期間、負荷、使う試験アカウント、触れてはいけないデータ、停止の連絡先を定める必要がある。「自社のサイトだから全部よい」と考えると、決済、メール送信、委託先の基盤など、他の関係者へ副作用が及ぶ範囲を見落とす。本稿ではVigiloもARTEXも起動せず、公開文書だけを確認した。
発見件数の多さだけで検査を評価することも避けたい。再現条件と証拠があるか、重複が整理されているか、自社が直せる範囲か、修正後に同じ条件で再確認したかを見る。検査AIの報告を別のAIが読みやすく要約しても、元の証拠が薄ければ確認済みにはならない。担当者が原記録へ戻れることが必要だ。
たとえば見積もりフォームの問題なら、検査担当が発見、開発担当が修正、業務担当が受付の動作を確認するという分担を置く。修正で入力制限を変えた結果、正当な問い合わせも届かなくなっていないかを確かめる。攻撃を防ぐ条件と、業務を成立させる条件を一緒に試すことで、対策を継続しやすくなる。
確認済みとするために、報告の空欄を減らす
検査結果を受け取る書式には、対象の版、確認日時、影響する操作、再現できた条件、修正方法、再試験の結果を対応付ける。同じ問題でも、未認証で到達できる場合と、担当者向けの権限が必要な場合では影響が違う。「重大」という評価だけを引き継ぐより、その評価の前提を残す方が、修正の優先順位を判断しやすい。
一方、AIが調べ切れなかった範囲も残す。試験アカウントがなく確認できない機能や、負荷の制限で検査しなかった機能を、問題なしとして埋めてはいけない。未検証の範囲を別の欄へ出せば、追加の試験が必要か、現時点では使い方を制限するかを判断できる。発見件数がゼロという数字だけで安全を保証しないための整理である。
いま見送るべき導入にも条件がある
許可範囲を技術的に分離できない、秘密情報を検査サービスへ渡す条件が不明、報告を読んで修正する担当がいない場合は、まず台帳と権限の確認から始める方がよい。AI開発基盤の認証情報管理も参考に、検査のための接続自体が新たな管理対象になることを忘れないようにしたい。
AI利用攻撃への備えは、製品名を当てる競争だけではない。自社が公開している入口を把握し、異常を説明する記録を残し、止めても業務を続ける手順を用意する。その土台の上に、防御AIの検査範囲と結果の検証を置く。運営会社のRO合同会社への相談でも、最初に整理したいのはこの業務と権限の対応関係だ。
出典と確認範囲
- 欧州委員会:11月19日の会見・公式文字起こし:今回の公表範囲。調査継続中の説明として読んだ。
- CERT-EU:ARTEXに関する11月5日の分析:別の観測範囲と推定。今回の個別事件のツール特定には使っていない。
- FBI:11月13日の注意喚起:公開資産、権限、証拠保全に関する防御上の確認点。
- CERT-EU:Vigilo公式リポジトリ:検査方式と証拠・修正の流れ。実行・侵入検査は行っていない。
- 題材の入口:イノベトピア:本文は原会見と一次資料から再構成した。
AI導入支援AI導入・活用でお悩みなら
AI導入センターに無料相談する →