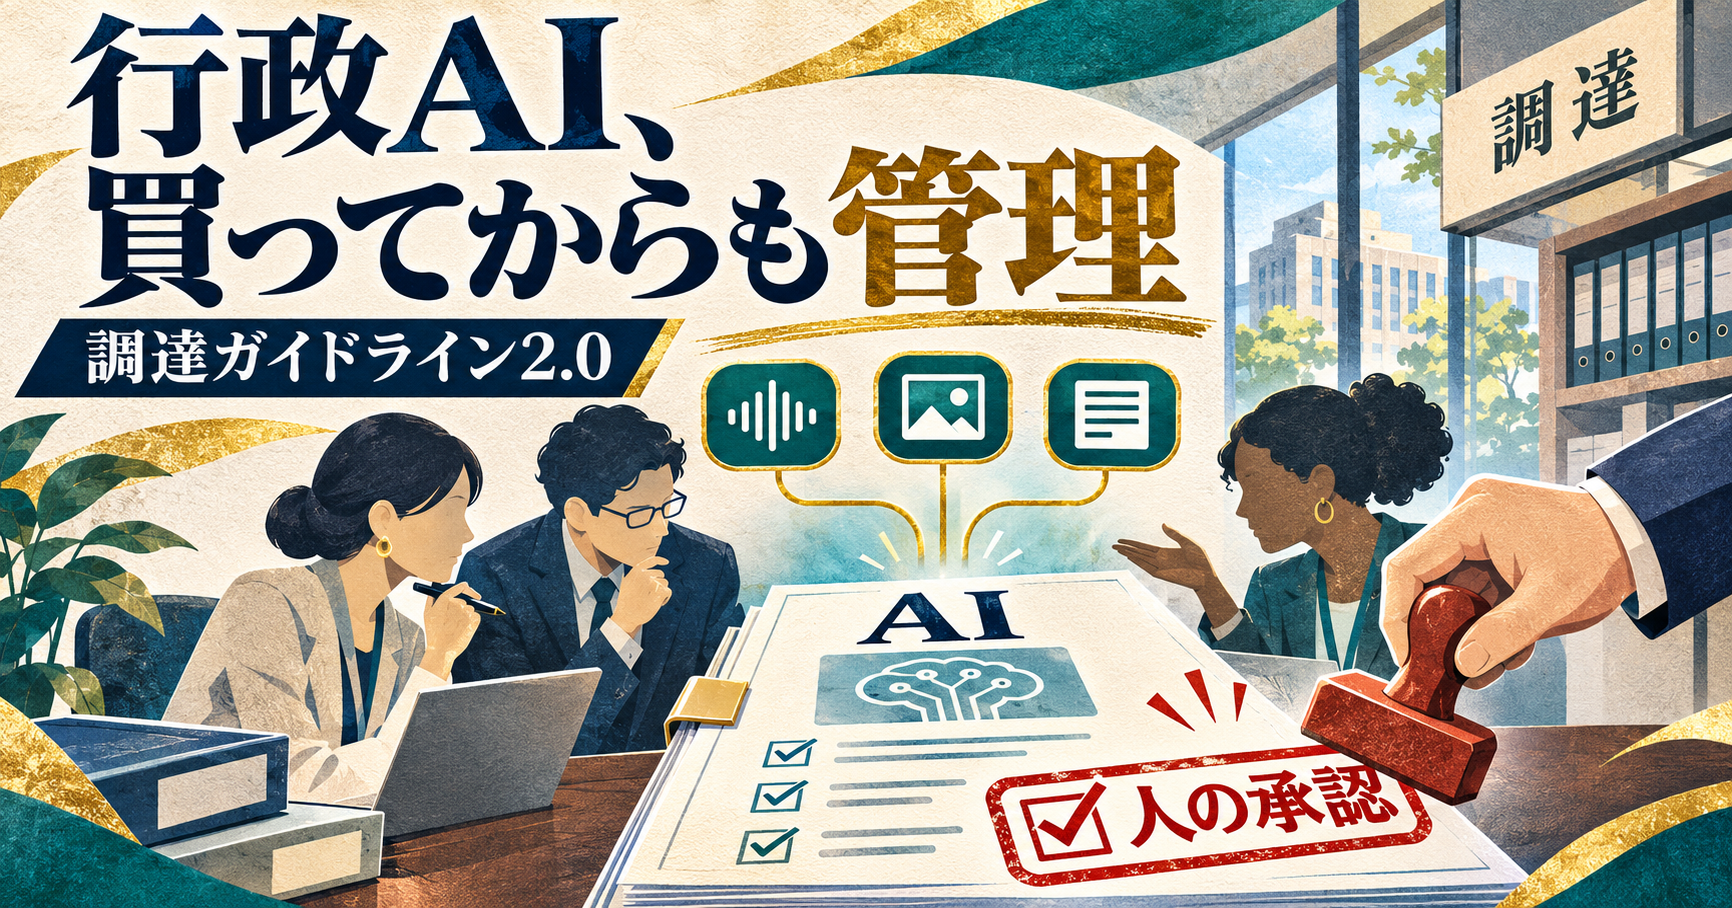
行政が生成AIを導入するとき、製品を購入する判断と、日々の業務で使い続ける判断はつながっている。デジタル庁が2026年6月12日に公表した調達・利活用ガイドライン第2.0版は、AIの利用促進とリスク管理を同時に進めるためのルールを整理したものだ。モデルの選定だけでなく、体制、評価、契約、運用を一つの流れとして見る必要がある。
改定は、技術の広がりに管理を合わせるもの
公式発表によれば、第2.0版は2025年5月に策定された初版を改定したものだ。生成AIの技術進展、用途の拡大、国内外の政策動向を踏まえた見直しとしている。本体に加え、概要、元ファイル、英語の仮訳、変更箇所を確認する資料などが公開されている。
本体はテキストだけに閉じず、画像や音声などを含む生成AIシステムを扱う。文字による回答を確認する手順があっても、音声で住民に応答するシステムや、画像を生成する業務では、同じ方法だけで十分とは限らない。入出力の種類が増えると、確認する資料や評価方法も変わる。
CAIOが担う判断と、現場の記録
ガイドラインには、AI統括責任者であるCAIOを中心とするガバナンス体制が示されている。高リスクに当たるかどうかについても、各府省庁の評価結果を踏まえ、CAIOが最終判断する構成だ。高リスク判定の参考資料を埋めるだけで、責任ある判断が自動的に終わるわけではない。
ここからは編集部の実務上の考察である。責任者が判断するには、現場から比較できる情報が上がる必要がある。利用目的、対象者、入力する情報、出力の用途、人が確認する位置、問題が起きたときの影響を揃えて示せば、単なる製品の長所の一覧より判断しやすい。
担当者の交代後も説明できるように、導入時の判断と運用後の変更を分けて記録することも重要だ。最初は文章の下書きだけだったAIが、いつの間にか外部へ回答するようになれば、同じシステムでも影響する範囲が変わる。
チェックシートを、証拠のない丸印にしない
公開された調達チェックシートには、データ管理、出力の信頼性、プライバシーや権利、説明可能性、検証可能性などの観点が並ぶ。21の評価観点と33の要求事項という構成で、基本項目と任意の追加項目も区別されている。導入類型や段階、リスクに応じて要求を検討することが前提だ。
提供事業者は、対応していると答えるだけでなく、何を確認すれば対応が分かるかを示す必要がある。たとえばアクセスできるデータの範囲なら権限の設定と試験結果、出力の品質なら評価に使った条件と結果、障害対応なら連絡経路と記録を対応付ける。宣伝資料だけで運用の裏付けまで揃ったと扱わないことが大切だ。
発注側にも、要求の目的を明確にする役割がある。すべての案件に同じ項目を機械的に追加すると、必要な対策が埋もれたり、比較が形式的になったりする。利用者が外部の住民なのか、内部の職員なのか、人の確認がどこへ入るのかで、優先する検証も変わる。
契約後の変更も管理の対象になる
AIは導入後も、モデル、接続先、参照する資料、利用する業務が変わる。契約時の確認だけで、その後のすべての変更を承認したことにはならない。運用側では、変更の連絡、再評価、問題報告の担当をあらかじめ整理しておくとよい。
また、正しい回答が一度得られたことと、継続して同じ品質を維持できることは違う。評価用の質問を定期的に見直し、誤った出力や利用者からの指摘を次の試験に戻すことで、導入時には見えなかった課題を扱える。
民間も、目的と根拠をつなぐ考え方を参考にできる
本ガイドラインは政府の情報システムに関する文書であり、民間企業のすべてのAI利用へそのまま同じ義務を課すものではない。一方、目的、リスク、調達条件、運用の証拠をつなぐ考え方は、企業が自社のAI導入を整理する際にも参考になる。
導入することを成果の終点にせず、誰が使い、何を確かめ、変更をどう判断するかまで決める。その準備が、AIを継続して利用する土台になる。運営会社のRO合同会社への相談では、対象業務と人の確認が必要な工程を具体的にすると、検証の範囲を整理しやすい。
出典
ポッドキャスト燎RYOU課 ポッドキャスト
ポッドキャストを聴く →